
Artigo no arXiv alerta para risco de lock-in de IA e desaprendizado humano
Position paper defende que segurança de IA deve incluir riscos da dependência humana em sistemas artificiais
O que aconteceu
Um artigo de posição submetido em 28 de maio de 2026 ao arXiv apresenta o conceito de "AI Lock-In" — fenômeno em que a dependência excessiva de sistemas de IA leva ao desaprendizado humano, capacidade reduzida de funcionamento independente e vulnerabilidades sistêmicas quando esses sistemas ficam indisponíveis ou são comprometidos (arXiv:2608.14565).
O paper não apresenta dados empíricos novos, mas propõe uma reorientação da pesquisa em segurança de IA. Os autores argumentam que a academia e o setor regulatório estão focados demais em alinhamento técnico e impactos sociais como desemprego, negligenciando riscos estruturais da dependência em si.
Contexto
A pesquisa de segurança de IA se concentra tradicionalmente em dois campos: alinhamento técnico, que garante que sistemas de IA produzem saídas alinhadas aos valores humanos, e regulação dos impactos sociais da IA generativa, incluindo riscos de desemprego e perturbação do mercado de trabalho.
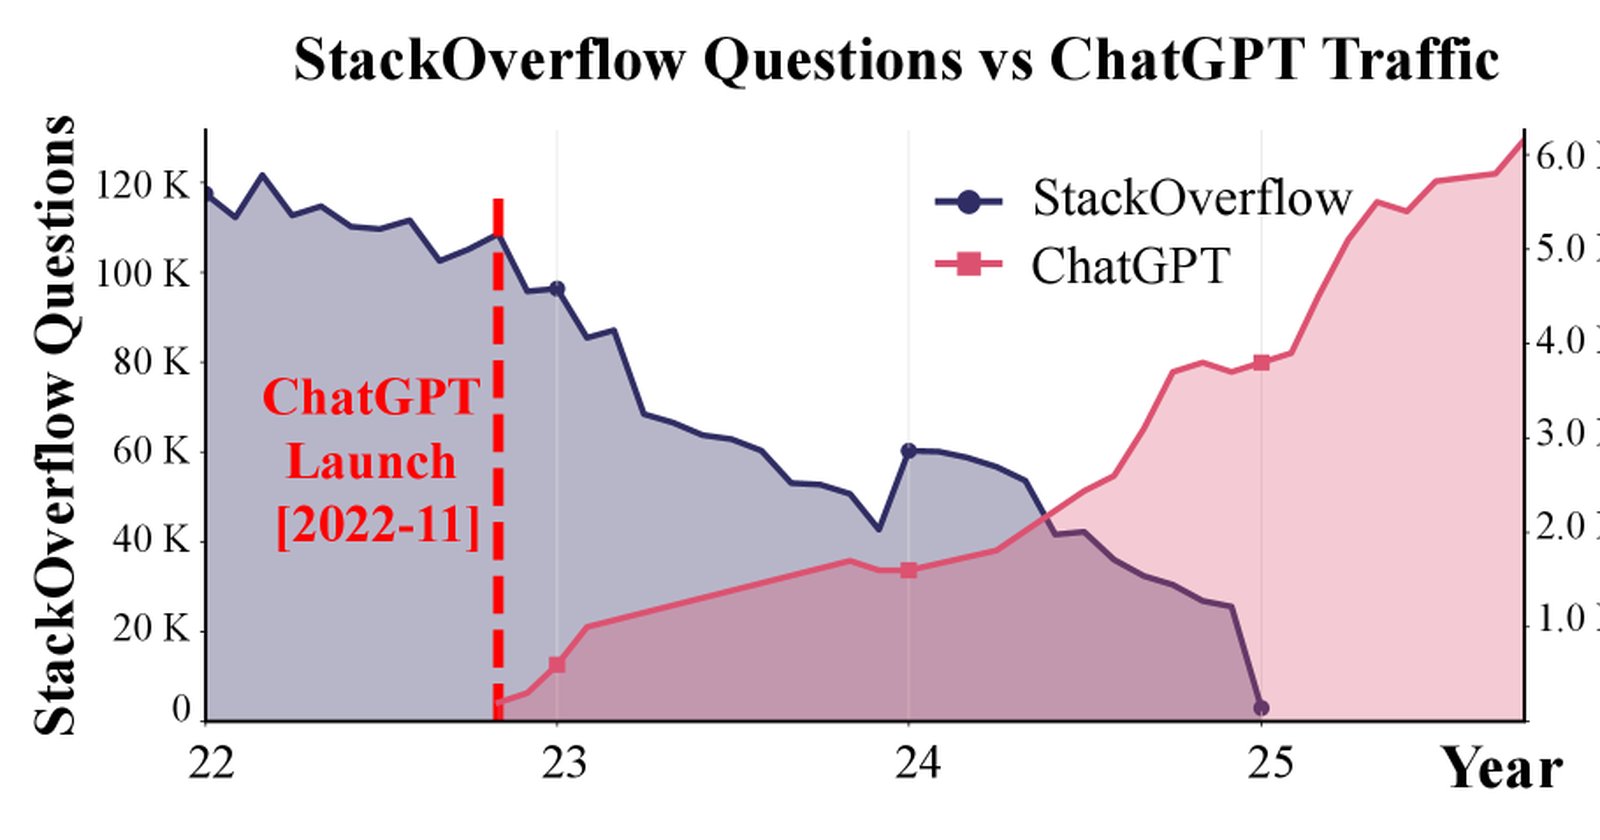
O artigo argumenta que uma dimensão igualmente importante permanece subexplorada. O lock-in de IA já estaria emergindo em níveis individual, societal e nacional, com potencial de amplificação por falhas em serviços de IA ou conflitos geopolíticos.
Os autores desenvolvem cenários detalhados mostrando como esse fenômeno pode escalar — desde atrofia de habilidades individuais até falhas de infraestrutura em escala nacional.
Por que importa
O risco apontado é concreto: quanto mais profissionais, empresas e governos delegam tarefas críticas para sistemas de IA, menor a capacidade de funcionar quando esses sistemas falham. Isso cria uma dependência estrutural com poucos precedentes na história tecnológica recente.
No Brasil, onde a adoção de ferramentas de IA cresce rapidamente em empresas, educação e setor público, o lock-in pode criar pontos únicos de falha. Se um serviço de IA importante ficar fora do ar — por ataque cibernético, decisão regulatória ou falha técnica — organizações inteiras podem perder capacidade operacional.
Impacto
As consequências identificadas variam do desaprendizado individual a falhas de infraestrutura em escala nacional. Profissionais que delegam rotinas cognitivas para IA podem perder competências básicas ao longo do tempo. Empresas que automatizam demais processos podem ficar sem plano B.
Em nível nacional, a dependência de sistemas de IA estrangeiros para funções críticas cria vulnerabilidades de segurança — especialmente relevante em contextos de tensões geopolíticas. A perda de capacidade humana de funcionamento independente pode ser permanente se não for abordada a tempo.
O que muda
O artigo propõe que a pesquisa de segurança de IA expanda seu escopo. Os autores fornecem orientações para mitigação em cada nível — individual, societal e nacional — antes que essas dependências se tornem irreversíveis.
A posição defende que proatividade é essencial. Agir após o lock-in se estabelecer pode ser tarde demais, pois a recuperação de habilidades perdidas e reconstrução de capacidade operacional são processos lentos e custosos.
O que vem agora
A submissão ao arXiv marca início de debate acadêmico que deve ganhar força nos próximos meses. Próximos passos incluem desenvolvimento de métricas para medir níveis de lock-in, testes empíricos em cenários reais e possíveis diretrizes de políticas públicas para gestão de dependência de IA.
O tema tende a ganhar relevância em fóruns de governança de IA, como os que seguem a IA Act europeu e o marco regulatório brasileiro em discussão. A integração de riscos de lock-in em frameworks de segurança de IA pode ser questão de tempo.