
Ataque trusting-trust contra uma distribuição Linux inteira
Pesquisadores provam que o ataque trusting-trust, antes restrito a compiladores, vale via GNU strip no NixOS.
O que aconteceu
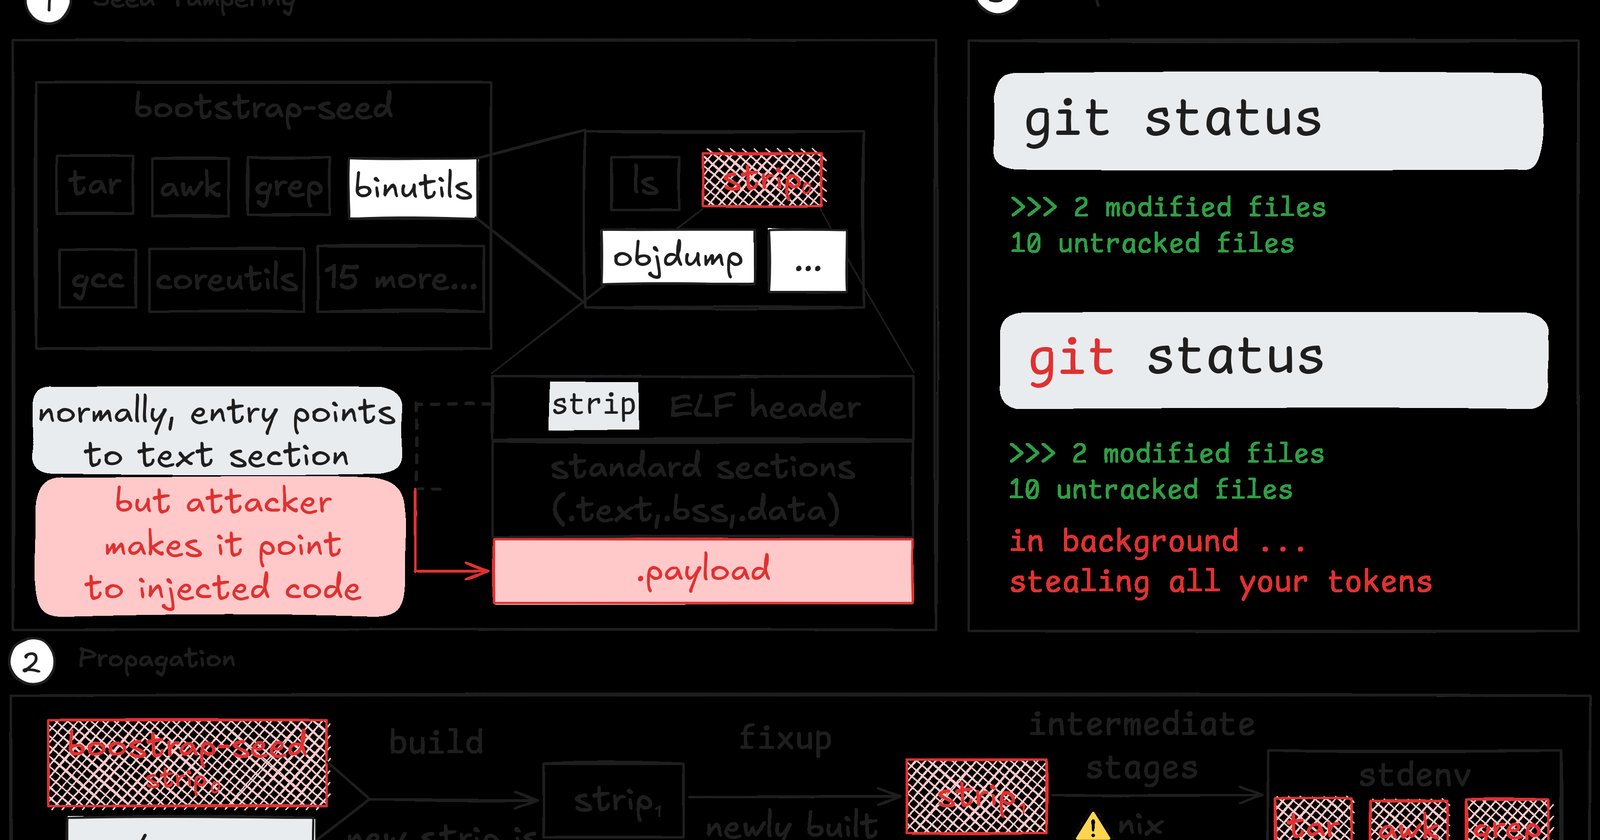
Em 27 de julho de 2026, pesquisadores submeteram ao arXiv o artigo "Trusting-Trust Attack against an Entire Linux Distribution through Binary Manipulation". O estudo mostra que o ataque trusting-trust, descrito por Ken Thompson e até então considerado específico de compiladores, também funciona com o GNU strip. O GNU strip é um utilitário comum de build que não inspeciona nem gera código-fonte. O ataque usou apenas manipulações de arquivos ELF prontos.
No bootstrap da distribuição Linux NixOS, um único strip adulterado na semente binária implanta um payload. O payload propaga de uma geração de strip para a próxima e sobrevive até o ambiente padrão final. Isso acontece depois que a semente sai do fechamento de dependências. Em uma revisão real do nixpkgs, o ataque construiu um instalador gráfico completo sem falhas. O instalador teve quase todos os binários backdoorados, permitindo comportamento malicioso arbitrário dos pacotes subvertidos.
Contexto
O ataque trusting-trust foi descrito por Ken Thompson como uma ameaça em que um compilador comprometido backdoora os programas que constrói e reproduz o backdoor em suas próprias recompilações. O paper lembra que essa ameaça era vista como específica de compiladores. A novidade é que o GNU strip, uma ferramenta de build que não lê nem gera código-fonte, serve de vetor. O NixOS é a distribuição Linux utilizada no exemplo. A cadeia de bootstrap do NixOS depende de uma semente binária, o binary seed. Ao adulterar essa semente, o atacante não precisa tocar em nenhum código-fonte. A demonstração em uma revisão real do nixpkgs mostra que a técnica funciona fora de um ambiente de laboratório.
Por que importa
A demonstração atinge o NixOS, uma distribuição conhecida por builds reprodutíveis. O NixOS é adotado por quem busca infraestrutura declarativa e cadeias de suprimento auditáveis. O ataque mostra que um único elo comprometido na semente binária é capaz de comprometer toda a distribuição. Para o leitor e para empresas, isso significa que a confiança no software não depende apenas do código-fonte. Ela depende também das ferramentas binárias usadas para construir o sistema. O instalador gráfico construído sem falhas no experimento indica que o ataque é viável em escala. Um atacante que consiga inserir um strip adulterado na cadeia de distribuição poderia entregar um sistema operacional comprometido.
Impacto
O paper relata que quase todos os binários do instalador foram backdoorados. Isso permite "arbitrary malicious behavior of the subverted packages", ou seja, comportamento malicioso arbitrário. O payload se propaga entre gerações do strip. A semente original sai do fechamento de dependências, mas o efeito permanece. No curto prazo, a pesquisa deve pressionar mantenedores de distribuições a auditar a semente binária e as ferramentas de build. No médio prazo, pode fortalecer iniciativas de bootstrapping a partir do código-fonte e de reprodutibilidade de builds para detectar discrepâncias.
O que muda
A principal suposição que cai é a de que o trusting-trust é um problema só de compiladores. Qualquer ferramenta que processa binários, como o GNU strip, pode ser um vetor. Projetos como o NixOS, que usam C e ELF, precisão reavaliar a confiança nas ferramentas do bootstrap. A discussão já está rolando na comunidade. A thread no Hacker News sobre o artigo tem 74 pontos. O título da discussão é "Trusting-Trust Attack against an Entire Linux Distribution". Isso mostra interesse e preocupação.
O que vem agora
O artigo está disponível no arXiv, no endereço https://arxiv.org/abs/2607.24888 A comunidade vai testar a reprodutibilidade do ataque em outras revisões do nixpkgs. Também deve haver debate sobre mitigações. Entre as possibilidades estão a auditoria do binário semente do NixOS e o uso de builds a partir do código-fonte. Não há, até o momento, um patch conhecido. A demonstração é acadêmica. O próximo passo natural é verificar se a técnica funciona contra outras distribuições Linux com bootstraps semelhantes.
Fontes
- Hacker News: https://news.ycombinator.com/item?id=49575515
- arXiv: https://arxiv.org/abs/2607.24888