
Chess.com: vazamento expõe 7,3 milhões de usuários
Arquivo de 15,5 GB traz e-mails, ratings e tags internas de anúncios. Evidências apontam coleta de dados, não invasão
O que aconteceu
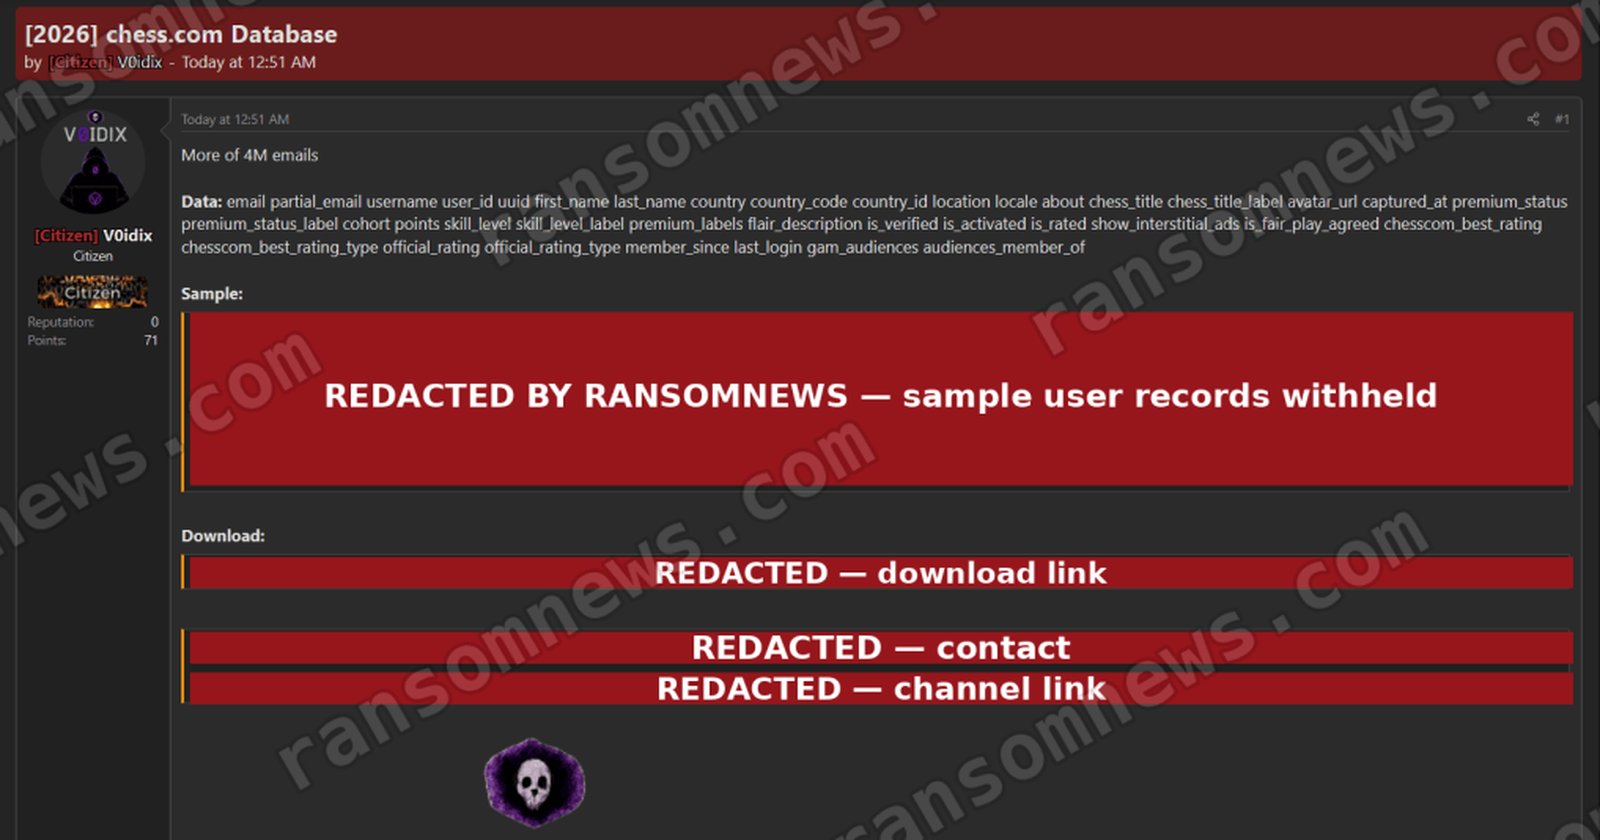
O vazamento que expôs mais de 7 milhões de usuários do Chess.com não veio com pedido de resgate. O material foi distribuído gratuitamente em dois fóruns de vazamento de dados nesta semana. O Chess.com, plataforma de xadrez que aparece como origem de todos os registros, não cobrou nada de ninguém para que os dados circulassem. A Ransomnews analisou o pacote e concluiu que as informações são autênticas e recentes. O relatório da Ransomnews é a principal análise técnica disponível até agora.
A estrutura do arquivo é precisa. Trata-se de um único 7-Zip de 744 MB que se expande para uma tabela de 15,5 GB separada por tabulações, com uma linha de cabeçalho e 7.337.395 registros. Cada registro carrega 38 campos, e o esquema é específico do Chess.com do começo ao fim.
Entre os campos estão email, email parcial, username, user ID, UUID, nome e sobrenome, país, localização, idioma, título de xadrez, pontos, nível de habilidade, status premium e rótulo de assinatura, flags de verificação e ativação, melhor rating e tipo de rating, rating oficial e timestamps de entrada na plataforma e de último login. Aproximadamente três quartos dos registros incluem endereço de email. Não há senhas, hashes de senha nem dados de pagamento em nenhuma parte do arquivo.
Os dois últimos campos são os mais reveladores. Todos os registros têm gam_audiences e audiences_member_of preenchidos, segmentos do Google Ad Manager com valores como grupos de experimento de nudge para coaches, elegibilidade para teste gratuito, coortes de usuários inativos e targeting por faixa de rating. São campos da pilha de marketing, não de perfil. O Google Ad Manager alimenta essa segmentação internamente, e nada disso aparece na API pública do Chess.com.
Contexto
A evidência disponível aponta para scraping, não para um comprometimento de sistema. Provar que os dados são genuínos não exigiu tocar nos servidores do Chess.com. Todo UUID de conta no arquivo é um identificador de versão 1, o tipo que embute o timestamp exato de sua geração. Pesquisadores decodificaram esse carimbo oculto em 200 mil registros amostrados e compararam com a data de registro de cada conta. A taxa de correspondência foi de 100%, algo que ninguém conseguiria forjar sem possuir identificadores emitidos de fato pelo Chess.com, com precisão de milissegundos.
Outro detalhe reforça a tese de coleta. Os dados não foram capturados em um único momento. Eles estão carimbados ao longo de nove dias consecutivos, em lotes diários, o padrão típico de um job de coleta agendado, e não de uma extração única. É a assinatura de um processo que rodou repetidamente, dia após dia, reunindo o que estava acessível.
Por que importa
Sem senhas e sem dados de pagamento, o risco imediato de invasão de conta é baixo, e isso muda a forma como o usuário afetado deve reagir. O problema está em outro lugar. Um pacote que combina email, nome completo, país, rating, título de xadrez e status de assinatura premium é matéria-prima de phishing direcionado. Quem recebe uma mensagem citando o rating exato e o plano premium do alvo tem muito mais chance de morder a isca.
As tags do Google Ad Manager adicionam uma camada que normalmente não vaza. Elas expõem como o Chess.com segmenta a própria base, incluindo coortes de usuários que abandonaram a plataforma e grupos testados em experimentos internos. Isso é visão de dentro da operação de marketing, não apenas dado de cadastro.
Impacto
Para o usuário, a recomendação prática é tratar qualquer email que cite detalhes da conta como suspeito, mesmo que os dados estejam corretos, porque estarão. Para o Chess.com, o caso desloca a pergunta central de segurança. Se a entrada foi scraping, o debate deixa de ser sobre falha de perímetro e passa a ser sobre quanto de estado interno da plataforma estava exposto a coleta automatizada. Os campos do Google Ad Manager não constam da API pública, o que levanta a questão de por onde exatamente eles saíram.
O que muda
O episódio reforça um padrão que já aparece em outros setores. Vazamentos gratuitos e sem resgate tendem a indicar dado raspado, não sistema invadido, e a distinção altera o nível de urgência. Um arquivo com 38 campos por registro, incluindo segmentação de marketing, mostra que a superfície de exposição vai além do perfil visível ao usuário. Empresas que mantêm pilhas de dados de anúncios integradas ao cadastro passam a ter mais um motivo para auditar o que fica acessível a requisições automatizadas.
O que vem agora
A Ransomnews não apontou pedido de resgate nem autor identificado, e o material já circula de forma aberta. O próximo passo natural é a resposta oficial do Chess.com sobre a origem dos dados e sobre a presença dos campos do Google Ad Manager em um arquivo externo. Até lá, o que se sabe é o que o arquivo revela: 7.337.395 registros, 38 campos, nove dias de coleta e nenhuma senha.
Fontes
- Security Affairs: https://securityaffairs.com/197174/breaking-news/chess-com-leak-exposes-7-3-million-users-evidence-points-to-scraping.html
- Hacker News (discussão): https://news.ycombinator.com/item?id=49691584