
Controle de IA: o imposto oculto quando você não possui o modelo
Paper da arXiv introduce o conceito de soberania limitada e mostra como a falta de acesso técnico afeta a segurança de implantações de IA.
O que aconteceu
Um paper publicado na arXiv em julho de 2026 propõe uma nova forma de pensar a segurança da IA em ambientes corporativos. A pesquisa, intitulada "Bounded Sovereignty and the Control Tax: Pricing AI Oversight When the Deployer Does Not Own the Model", argumenta que muitos protocolos de controle de IA são projetados com a suposição de que quem implanta o modelo tem acesso total aos seus pesos, infraestrutura, logs e processo de atualização.
Essa suposição, segundo os autores, falha para organizações reguladas que usam modelos fronteiriços via APIs ou endpoints gerenciados. Elas controlam o fluxo de negócios, mas não a caixa-preta da IA. O estudo quantifica o impacto disso em um experimento sintético com 1,35 milhão de simulações, interpretando os resultados em um cenário anônimo de infraestrutura de pagamentos nacionais.
Contexto
O campo de pesquisa de controle de IA busca formas de implantar modelos de forma segura mesmo quando podem estar desalinhados. No entanto, a prática comercial atual é dominada por modelos como serviço (MaaS), onde empresas como OpenAI, Google ou Anthropic mantêm o controle sobre o modelo e sua infraestrutura. O cliente paga pelo acesso via API, mas não tem visibilidade nem controle sobre os componentes internos.
Esse modelo cria uma lacuna entre a teoria da segurança da IA e a prática. Protocolos avançados de detecção de comportamentos indesejados, por exemplo, podem exigir acesso a logs detalhados ou à possibilidade de inspecionar as respostas antes da execução - algo que nem toda API oferece.
Por que importa
Para qualquer empresa brasileira que utiliza APIs de grandes provedores de IA para automatizar processos, desenvolver produtos ou prestar serviços, o estudo é um alerta. A segurança de sua operação não depende apenas de escolher o "melhor protocolo", mas de negociar e garantir um nível específico de acesso técnico e contratual ao modelo que utiliza.
O paper introduz o conceito de "desconto de soberania": o custo extra que a empresa paga (em contratos, auditorias, arquiteturas redundantes ou aceitação de risco residual) para compensar a falta de acesso. Em termos práticos, isso pode significar custos maiores, sistemas menos eficientes ou maior vulnerabilidade se o acesso for insuficiente.
Impacto
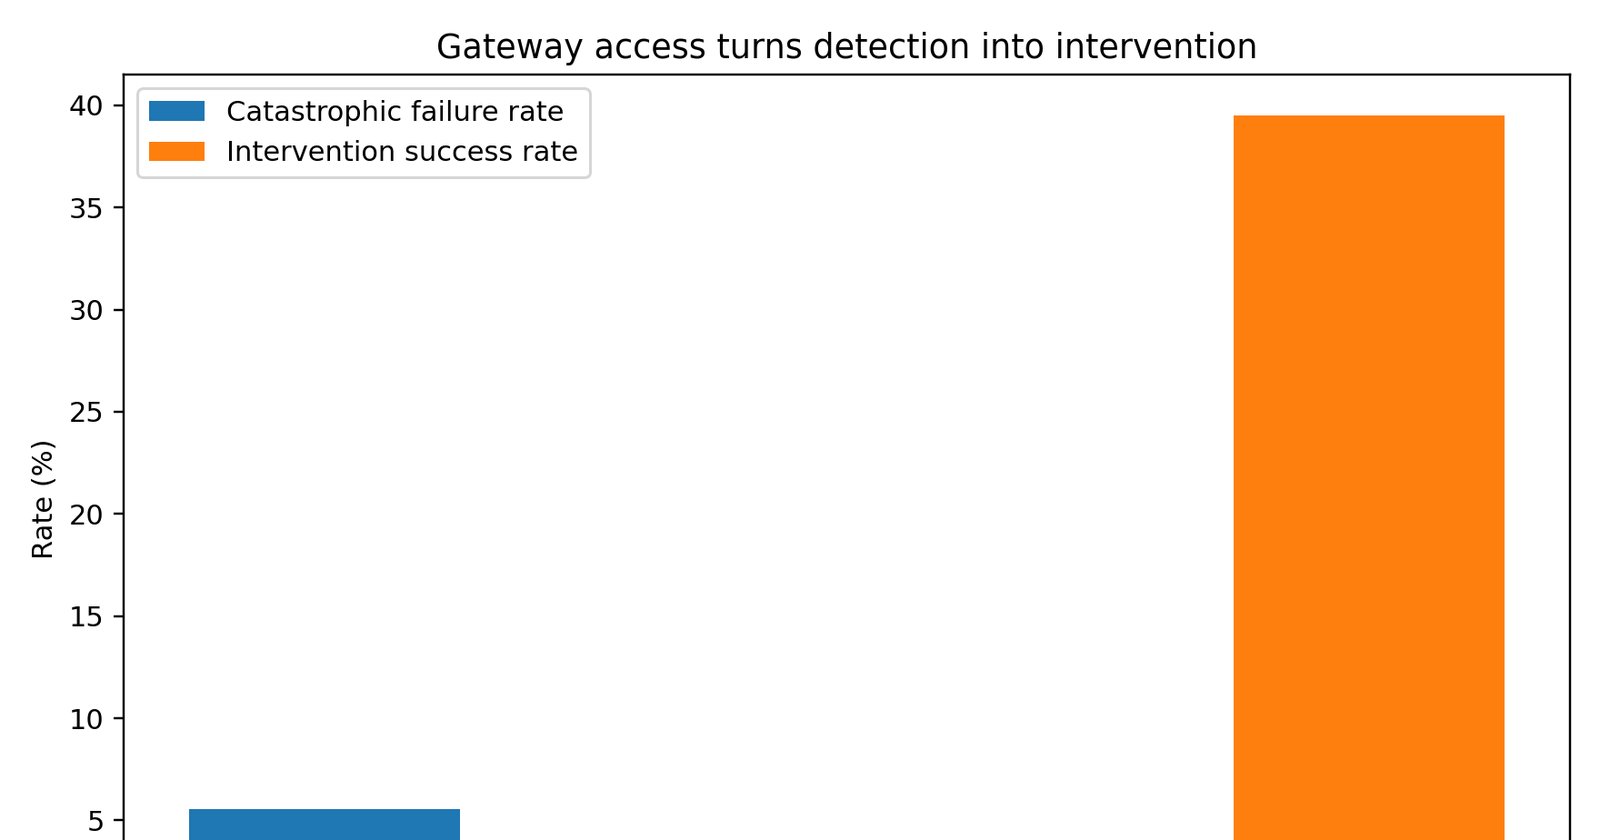
Os resultados do experimento simulado são claros: acesso a logs completos melhora a capacidade de diagnóstico de problemas. Um "gateway de pré-execução" (que analisa a solicitação antes de enviá-la ao modelo) habilita intervenção em tempo real. Já o acesso a traces e controle sobre a versão do modelo fortalecem a explicação de incidentes após eles ocorrerem.
Curiosamente, a restrição do escopo do sistema - limitar o que a IA pode fazer - pode aumentar a segurança, mas reduz a utilidade. É o trade-off que muitas empresas enfrentarão: entre ter uma IA mais confinada e segura ou mais ampla e potencialmente arriscada.
O que muda
O estudo propõe uma matriz concreta que relaciona tipos de acesso (dados, modelo, infraestrutura, interação) com protocolos de controle específicos. Isso permite que uma empresa avalie objetivamente que tipo de garantias precisa negociar com seu provedor de IA. A mensagem central é que protocolos de segurança devem declarar explicitamente suas premissas de acesso.
O que vem agora
O próximo passo, sugerido pela pesquisa, é que organizadores de protocolos de segurança de IA e provedores de modelos comecem a documentar e padronizar os níveis de acesso necessário para suas soluções funcionarem. Para empresas reguladas, como fintechs, instituições financeiras e operadoras de infraestrutura crítica, isso se tornará um critério crucial na hora de escolher um fornecedor de IA. A soberania sobre os dados e processos pode não ser total, mas a "soberania limitada" precisa ser claramente definida e contratada.