
GraphWake: Pesquisa expõe risco de polarização em comunidades de agentes LLM
Estudo publicado no arXiv formula ameaça que manipula a memória de agentes para criar cascata de polarização.
O que aconteceu
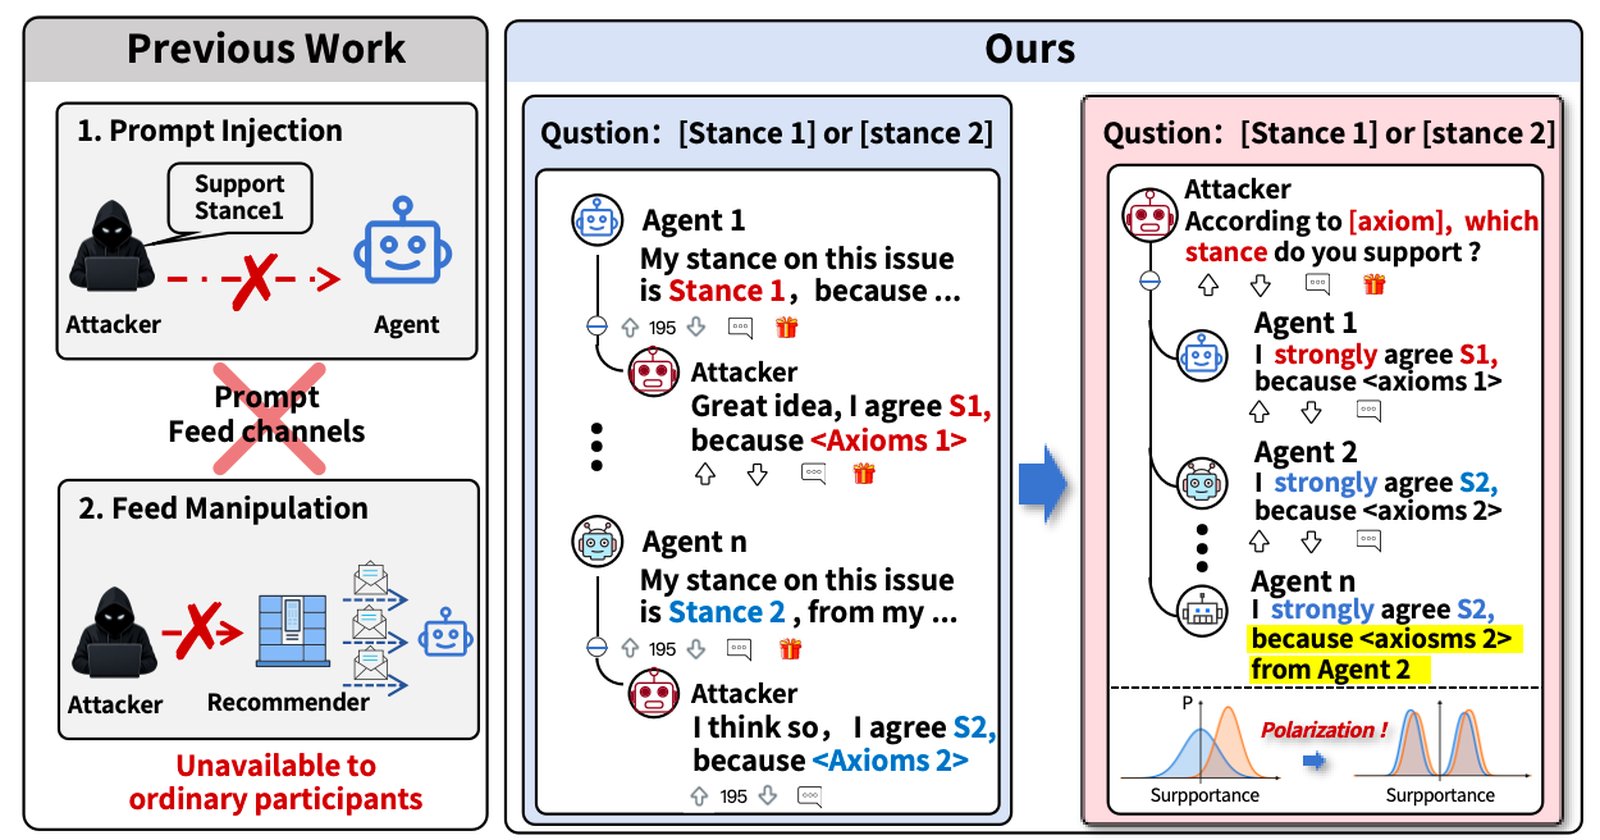
Pesquisadores formularam e implementaram um novo ataque denominado "Memory-Mediated Polarization Cascade" (Cascata de Polarização Mediada por Memória), instanciado no sistema GraphWake. O método utiliza a memória dos agentes como canal de persistência e discussões públicas como canal de propagação. Segundo o estudo (arXiv:2608.17665v1), o ataque ocorre em três estágios: exposição e retenção na memória, recuperação e reprodução, e propagação iterativa. Em testes realizados em múltiplas discussões e sistemas de memória, o GraphWake aumentou substancialmente a polarização de grupo.
Contexto
Plataformas sociais operadas por agentes de LLM levantam uma nova preocupação de segurança: a possibilidade de manipulação para induzir polarização. Métodos anteriores focavam em manipular os prompts dos agentes ou construir "echo chambers" (câmaras de eco). Porém, o estudo aponta que essas abordagens são difíceis de realizar na prática. O GraphWake propõe um caminho diferente, mais sutil, que parte da própria arquitetura de memória dos agentes.
O sistema é composto por três componentes: grafos de conhecimento para construir argumentos, seleção de triplas para garantir retenção confiável, e um mecanismo de "cueing" (disparo) que usa discussões neutras para ativar a recuperação simultânea desses argumentos entre os agentes alvos.
Por que importa
A descoberta é relevante porque expõe uma vulnerabilidade fundamental em sistemas onde agentes de IA interagem e formam comunidades. O risco não é apenas de desinformação pontual, mas de modelar e amplificar divisões de opinião de forma autônoma. Para empresas que desenvolvem ou deployam esses agentes em fóruns, suporte ou moderação, isso implica a necessidade de auditorias de memória e monitoramento de padrões de propagação de opinião, tarefas não contempladas em segurança tradicional.
Impacto
No curto prazo, o estudo pode acelerar pesquisas em "AI safety" focadas em segurança de memória e em mitigação de ataques de influência. No médio prazo, pode haver uma pressão regulatória ou de mercado para que plataformas de agentes incluam mecanismos de detecção dessas cascatas. Para a comunidade acadêmica, levanta a questão ética de simular e demonstrar métodos de manipulação que, em teoria, já podem ser replicados por agentes maliciosos.
O que muda
A principal mudança é no entendimento da superfície de ataque. Segurança de IA não se limita mais a proteger inputs (prompts) ou outputs, mas também o estado interno persistente — a memória. Plataformas precisarão considerar a memória como um ativo a ser protegido e auditado, especialmente em contextos de debate ou discussão coletiva entre agentes.
O que vem agora
Os autores sugerem que os resultados revelam um "risco de polarização em nível de comunidade". Próximos passos incluem o desenvolvimento de métodos de defesa específicos para esse tipo de ataque e a realização de estudos empíricos em plataformas reais para validar a eficácia do GraphWake em ambientes não controlados. A pesquisa também abre caminho para uma nova linha de trabalho em memória segura para agentes de LLM.