
IBM Granite lança ferramentas de política compartilhável para IA generativa
Actionable Policy schema e pipeline de dados sintéticos permitem governança de risco em aplicações GenAI.
O que aconteceu
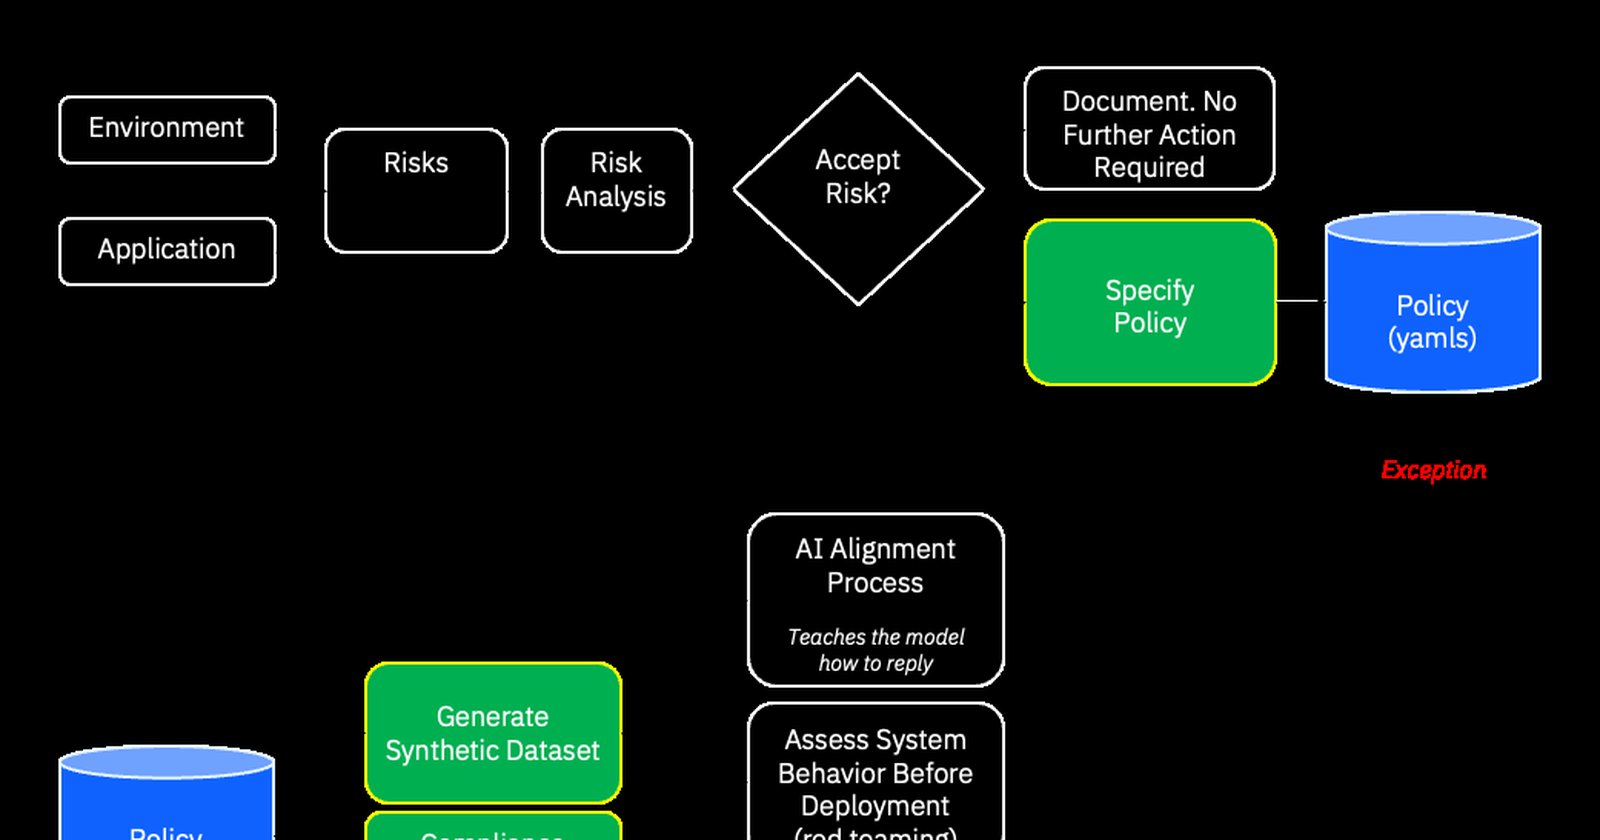
Em 24 de agosto de 2026, a IBM anunciou o Granite.Trust Policy Tools, um conjunto de ferramentas open source disponíveis no repositório GitHub (https://github.com/ibm-granite/granite.trust.policy-tools). O projeto foi submetido ao arXiv sob o identificador 2608.23870v1 e inclui duas contribuições principais: o Actionable Policy schema, um formato baseado em YAML para definir o que respostas de modelos podem ou não conter, e um pipeline de geração de dados sintéticos para alinhamento e teste de modelos. O schema permite governança baseada em exceções, registrando violações de política. As ferramentas foram desenvolvidas para serem aplicadas em todo o ciclo de vida de aplicações GenAI, da alinhamento de modelos ao monitoramento em tempo real.
Contexto
Segundo o resumo publicado no arXiv, as políticas de segurança para IA generativa não seguem um modelo único. Cada organização precisa mitigar riscos distintos conforme o contexto da aplicação, o ambiente regulatório, os valores organizacionais e os perfis de usuário. As abordagens tradicionais de controle de acesso não conseguem capturar as nuances das aplicações GenAI, especialmente a aplicação de restrições baseadas em conteúdo. O Granite.Trust Policy Tools surge como resposta a essa lacuna, permitindo que as políticas sejam definidas uma única vez e aplicadas consistentemente em diferentes etapas do desenvolvimento e operação de modelos de IA generativa.
Por que importa
O lançamento do Granite.Trust Policy Tools é relevante para organizações que desenvolvem ou operam aplicações de IA generativa, especialmente em setores regulados como saúde, finanças e serviços públicos. A possibilidade de especificar políticas compartilháveis e aplicáveis reduz o esforço de governança e padroniza a aplicação de restrições de conteúdo. Para desenvolvedores, o schema YAML oferece uma camada de abstração clara para integrar políticas em pipelines de modelos. Para empresas, o pipeline de dados sintéticos permite gerar conjuntos de treinamento alinhados às políticas internas, facilitando testes e auditorias. A disponibilidade open source também estimula a colaboração da comunidade em torno de padrões de segurança para IA.
Impacto
Com o Granite.Trust Policy Tools, a IBM reforça sua posição na liderança de ferramentas de governança para IA generativa. A adoção do schema YAML e do pipeline de dados sintéticos pode influenciar padrões da indústria, especialmente se outras organizações adotarem ou contribuírem para o projeto no GitHub. Para o ecossistema de código aberto, o lançamento amplia as opções de ferramentas para alinhamento de modelos e monitoramento de políticas. A possibilidade de rastrear exceções e violações também fortalece a capacidade de auditoria, essencial para conformidade regulatória.
O que muda
A IBM introduziu o Granite.Trust Policy Tools, que inclui o Actionable Policy schema e o pipeline de dados sintéticos, como ferramentas open source para políticas de IA generativa. O schema YAML e o pipeline de dados sintéticos do Granite.Trust Policy Tools são ferramentas open source desenvolvidas pela IBM para governança de políticas em aplicações GenAI.
O que vem agora
A IBM convida a comunidade a contribuir com o projeto Granite.Trust Policy Tools no GitHub, enviando novas ideias, políticas de exemplo e melhorias nas ferramentas. O arXiv indica que o projeto está em fase inicial, com foco em feedback da comunidade para evoluir o schema e os pipelines de geração de dados. Futuras atualizações podem expandir a integração com frameworks de IA popular e aprimorar os mecanismos de monitoramento em tempo real.