
CISA confirma ataques a mais de 100 sistemas de água nos EUA em julho
Agência federal alerta para invasões a controladores lógicos de fabricantes como Siemens e Rockwell
O que aconteceu
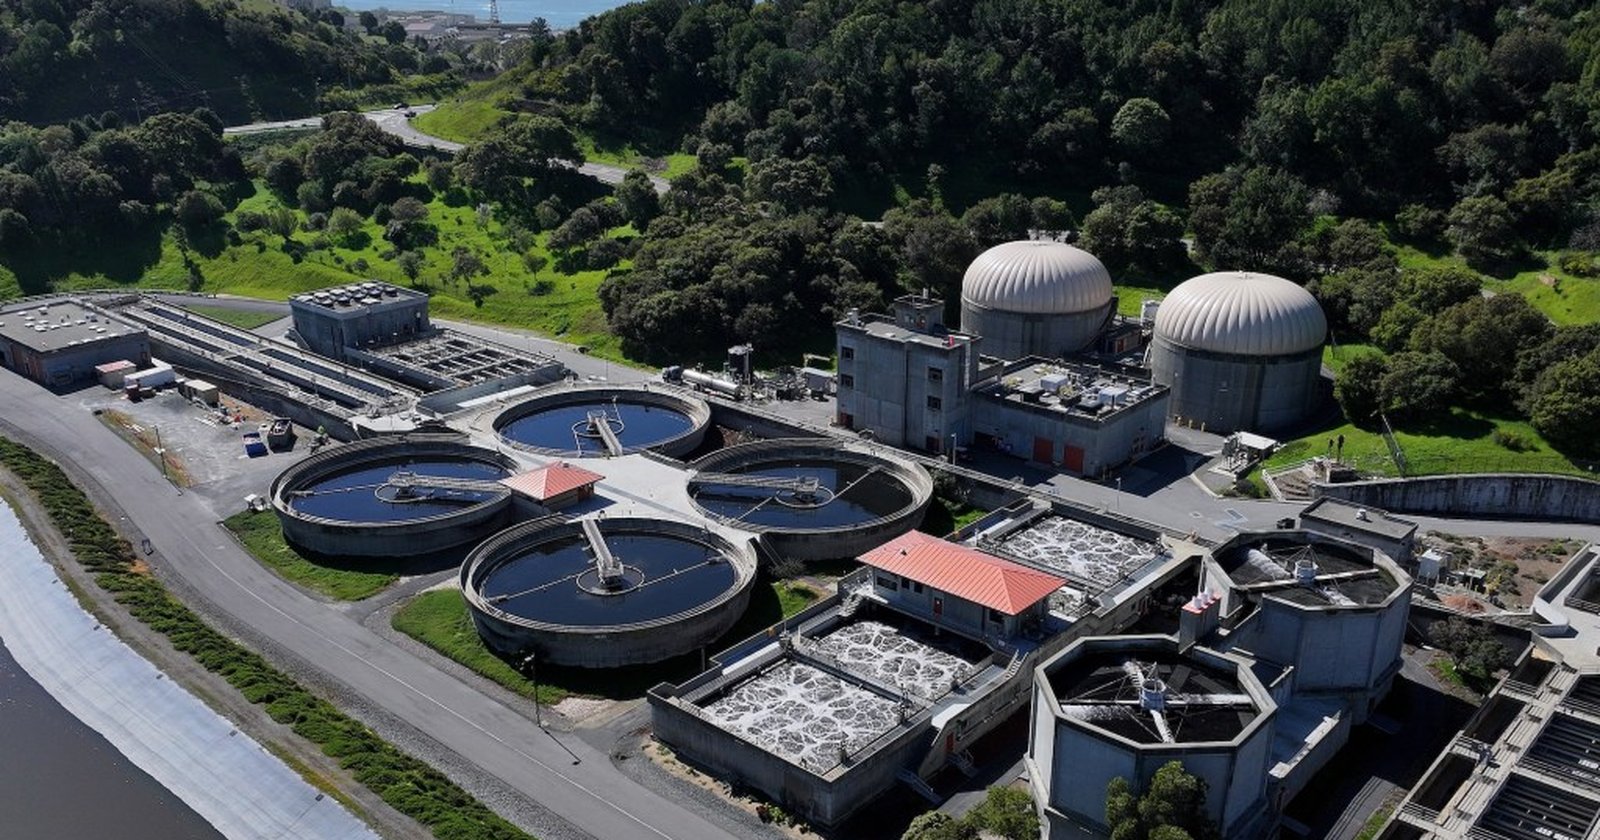
A CISA, agência federal dos Estados Unidos que supervisiona a defesa cibernética e a proteção de infraestruturas críticas, confirmou em um alerta que mais de 100 sistemas de água e esgoto foram alvo de ataques durante o mês de julho. Os ataques atingiram sistemas expostos à internet no setor de água e esgoto, segundo a agência, que observou as invasões em meio a uma onda de incidentes que já havia sido reportada em Michigan, Minnesota e pelo menos outros cinco estados.
Os controladores lógicos programáveis, conhecidos como PLCs, foram o principal alvo. Esses equipamentos controlam máquinas e processos físicos em estações de tratamento, redes de energia e outros pontos da infraestrutura crítica. Os hackers atacaram PLCs de vários fabricantes, incluindo Rockwell, Schneider Electric e, mais recentemente, Siemens. A Siemens, fabricante de PLCs, teve seus equipamentos alvo de scripts desenvolvidos com o auxílio de ferramentas de inteligência artificial, que se baseiam em informações públicas para identificar vulnerabilidades, conforme a CISA relatou em comunicados anteriores.
As invasões tiveram pouco efeito no abastecimento de água ou esgoto às comunidades locais, mas provocaram interrupções e paralisações enquanto as equipes de resposta investigavam as violações. Em alguns casos, os hackers modificaram os PLCs para desativar processos de desligamento e alarmes, criando o que a agência classificou como "condições inseguras" sem que os operadores fossem notificados. Muitas das comunidades afetadas estão em áreas rurais ou isoladas, onde uma falha na infraestrutura crítica afeta um grande número de pessoas.
Contexto
A confirmação da CISA chega em meio a uma escalada de ataques cibernéticos a provedores de água em Michigan, Minnesota e outros estados, que já vinham sendo investigados. Relatos de oficiais seniores citados pela imprensa indicam que a inteligência dos EUA acredita que o Irã está por trás das invasões. Os ataques seriam em grande parte oportunistas, provavelmente como resposta à guerra liderada pelos Estados Unidos e por Israel contra o Irã, embora os oficiais não tenham feito uma atribuição concreta.
Esse episódio soma-se a um histórico de alertas sobre a segurança da infraestrutura crítica americana. Autoridades dos EUA vêm avisando, nos últimos anos, que hackers ligados à China plantaram malware destrutivo nesses sistemas, prontos para serem ativados como distração no caso de uma invasão chinesa em Taiwan. A Rússia também foi associada a ataques contra provedores de água e redes de energia na Europa, em uma campanha crescente interpretada como um teste à aliança da Otan.
Por que importa
O impacto é direto sobre um serviço essencial. A água abastece residências, hospitais, indústrias e lavouras, e qualquer interrupção pode gerar consequências sanitárias e econômicas. Embora os ataques não tenham afetado o fornecimento, a desativação de alarmes e mecanismos de desligamento mostra que os invasores tinham capacidade de provocar danos físicos reais, caso quisessem. As comunidades rurais são as mais vulneráveis, pois costumam operar sistemas antigos, com orçamento limitado e pouca expertise em segurança cibernética.
Impacto
A curto prazo, as interrupções já foram sentidas nas localidades afetadas, com equipes de resposta mobilizadas para investigar as brechas e conter os danos. A médio prazo, a confirmação da CISA deve acelerar a adoção de medidas de proteção comuns, como segmentação de rede, autenticação multifator e monitoramento contínuo. Órgãos reguladores e empresas de saneamento terão de priorizar a atualização de sistemas legados e a correção de vulnerabilidades conhecidas. O episódio também amplia a pressão política para que os EUA façam uma atribuição oficial ao Irã, o que poderia levar a sanções econômicas ou ações diplomáticas.
O que muda
A realidade de que sistemas de água estão na mira de hackers deixa de ser teórica e passa a ser pauta urgente para o setor. PLCs, que antes eram vistos como equipamentos industriais isolados, agora são reconhecidos como pontos de entrada para ataques. A proteção desses sistemas deixa de ser opcional e passa a ser central na estratégia de segurança das empresas de saneamento. A colaboração entre governo, fabricantes de equipamentos e operadores locais se torna indispensável para fechar as lacunas.
O que vem agora
A CISA deve continuar a investigação e buscar uma atribuição definitiva para os ataques. A agência já emitiu alertas anteriores e tende a publicar novas orientações técnicas com base nos incidentes de julho. As empresas de água, especialmente as de pequeno porte, precisarão implementar as recomendações e investir em treinamento de equipes. No plano internacional, espera-se um endurecimento do discurso americano contra o Irã, mas qualquer ação concreta dependerá de evidências que sustentem a acusação formal.