
Estudo revela falhas de segurança em sistemas de trading com IA multi-agente
Pesquisa mostra que ataques via dados e prompts podem corromper decisões de sistemas multi-agente, sem exigir acesso interno.
O que aconteceu
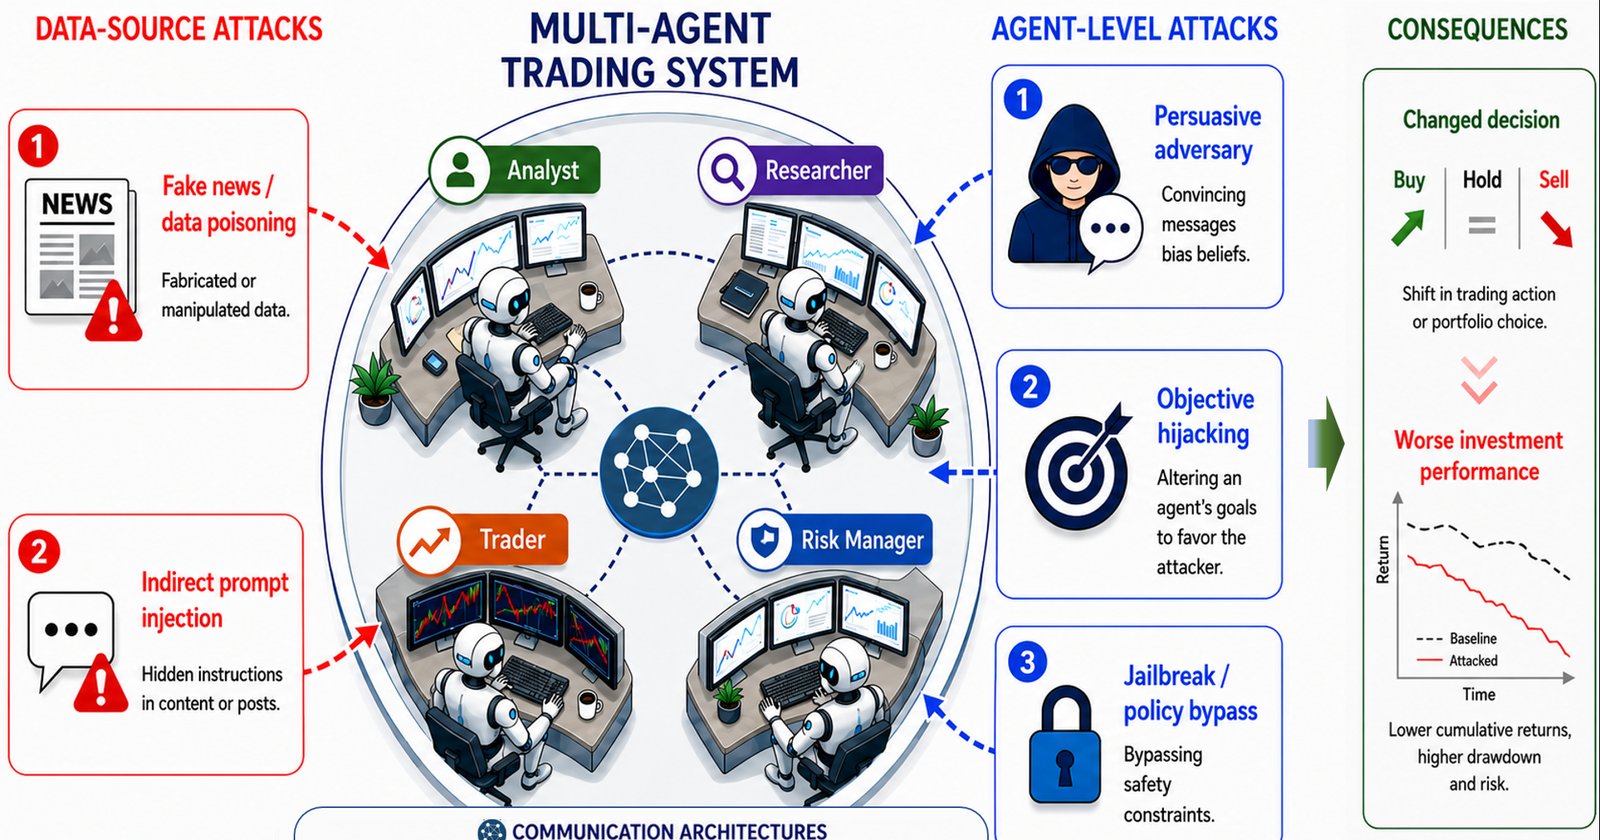
Pesquisadores publicaram no arXiv o estudo "Poisoning Agentic Alpha: Adversarial Vulnerabilities Across Roles and Architectures in Multi-Agent Trading Systems", identificado como arXiv:2608.24069v1. Submetido em 25 de agosto de 2026, o trabalho analisa sistemas de trading multi-agente baseados em grandes modelos de linguagem (LLM), nos quais agentes especializados colaboram por meio de comunicação estruturada para produzir decisões de investimento. O ataque proposto é feito pela manipulação de dados e prompts que os agentes consomem, sem exigir acesso privilegiado ao funcionamento interno do sistema. Os experimentos cobriram cinco ativos, dois backbones de modelo e duas direções de alvo. A principal conclusão é que nenhuma arquitetura de comunicação testada é intrinsecamente robusta.
Contexto
Sistemas multi-agente de trading estão saindo dos laboratórios e assumindo controle de ativos reais. Essa migração aumenta a superfície de ataque. O estudo se diferencia de trabalhos anteriores ao limitar o adversário ao que é praticamente acessível: os dados de origem e os prompts. Isso reduz a barreira de entrada para um ataque, tornando o modelo de ameaça mais democrático, nas palavras dos autores. A pesquisa decompõe o pipeline de trading em quatro papéis funcionais: Analyst, Researcher, Trader e Risk Manager. Para cada papel, os autores desenharam um ataque específico à sua interface. Ao longo da dimensão estrutural, eles avaliaram quatro topologias de comunicação sob ataques de dados e de agente, usando a Adversarial Signal Preservation Score (APS) como lente pós-hoc para entender por que alguns designs são mais robustos que outros.
Por que importa
Fundos de investimento e fintechs que usam sistemas multi-agente baseados em LLM para operar capital real estão na linha de frente desse risco. Uma corrupção de sinal em um único agente pode se propagar pela comunicação entre agentes e chegar à decisão final, gerando perda financeira realizada. A métrica APS foi criada para medir o quanto um sinal adversarial sobrevive ao longo do pipeline. Os resultados mostram que a robustez varia conforme o papel e a topologia de comunicação, mas nenhuma combinação se mostrou imune. O estudo é o primeiro levantamento empírico sistemático no domínio financeiro a caracterizar como um sinal adversarial entra em um sistema multi-agente e até onde ele sobrevive até a decisão.
Impacto
A descoberta tem efeito imediato sobre o design de sistemas de trading autônomos. Se antes a segurança era tratada como proteção periférica, agora o estudo indica que ela precisa ser internalizada em cada papel e em cada canal de comunicação. O uso de múltiplos agentes aumenta a produtividade, mas também amplia o número de vetores de ataque. A pesquisa fornece um caminho para projetar sistemas mais seguros, usando o APS como ferramenta de análise. Para os operadores de sistemas já em produção, o risco é concreto: um ataque que exige apenas acesso a dados públicos e manipulação de prompts pode ser executado sem conhecimento técnico profundo do funcionamento interno.
O que muda
Para engenheiros e cientistas de dados, o estudo impõe a necessidade de validar a robustez de cada agente e das conexões entre eles. Para investidores e reguladores, ele reforça a urgência de auditorias de segurança em sistemas que negociam com capital real. A ausência de arquitetura intrinsecamente robusta significa que a segurança precisa ser uma propriedade emergente do design, não uma camada adicionada ao final. A distinção entre os papéis de Analyst, Researcher, Trader e Risk Manager sugere que cada interface exige defesas específicas, e não uma solução única.
O que vem agora
O artigo sugere direções para futuros trabalhos, como o desenvolvimento de defesas específicas por papel e a otimização de topologias com base no APS. Estudos de mitigação e benchmarks de segurança para agentic trading devem surgir nos próximos meses. Enquanto isso, operadores de sistemas já em produção precisam avaliar seu grau de exposição a ataques baseados em dados e prompts. A publicação no arXiv, plataforma central para pesquisas em IA, indica que o tema já está no radar da comunidade acadêmica, e o debate sobre regulação de sistemas autônomos de investimento tende a se intensificar.