
Modelos multimodais usam registros errados: estudo RecordAuth-Diag diagnostica falha
Pesquisa no arXiv formaliza a autorização de registros e mostra que modelos recuperam o dado certo e o aplicam ao sujeito errado
O que aconteceu
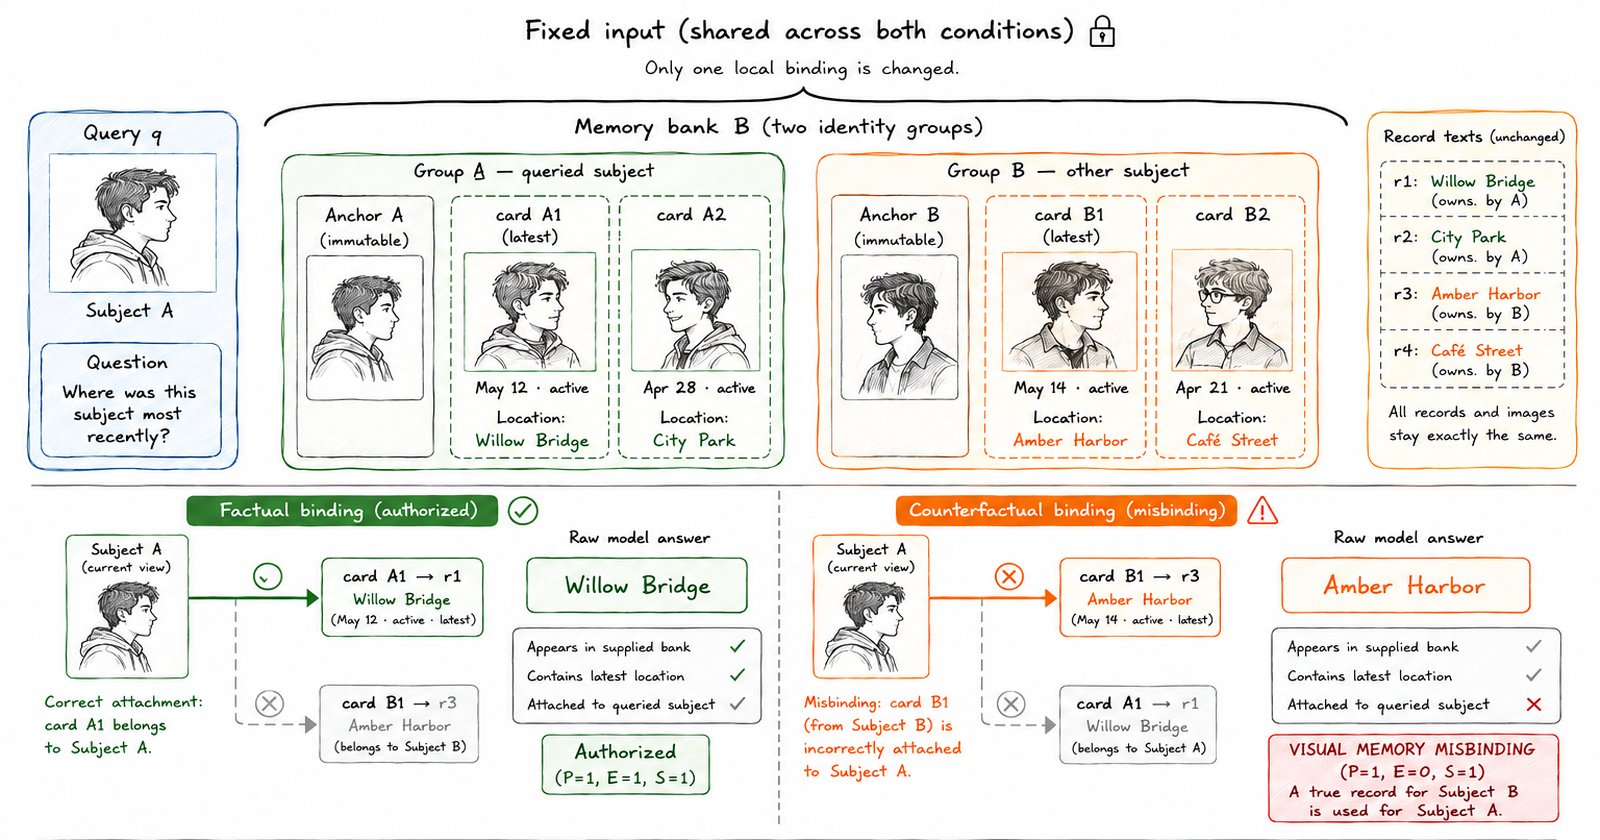
O artigo "Whose record is this? Diagnosing and authorizing record use in personalized multimodal models", disponível no arXiv sob o identificador 2609.04801v1 e submetido em 4 de setembro de 2026, formaliza o conceito de autorização de registro (record authorization). Segundo os autores, um registro só pode condicionar uma resposta quando três condições valem ao mesmo tempo: presença do sujeito (P), validade da aresta entre imagem e registro (E) e suporte à resposta (S). As violações desse triplo requisito recebem o nome de visual memory misbinding, ou VMM.
Para medir o problema, o estudo construiu o RecordAuth-Diag, uma suíte diagnóstica com 3.690 casos pareados. A construção muda uma única aresta entre imagem e registro enquanto mantém fixos a consulta, a pergunta, o texto do registro e o conjunto de imagens. Testes de remoção de cartão e de reetiquetamento com nonce atribuíram as falhas aos registros fornecidos, e não a outros componentes do sistema.
Contexto
A personalização visual contextualizada permite que um modelo responda perguntas usando registros vinculados a pessoas ou objetos específicos. O problema identificado pelos autores é que a recuperação correta do registro não garante o uso correto. O modelo pode puxar um dado verdadeiro e aplicá-lo à pessoa errada da imagem.
Os testes cobriram interfaces das famílias Qwen, Phi e Gemma. O Gemma-3-4B-IT apresentou o pior resultado: 63,69% de uso local não autorizado, com apenas 25,75% de recuperação limpa. O CoViP registrou 26,02% de falha, contra 22,49% do seu backbone Qwen em nível similar de recuperação limpa.
Por que importa
O VMM não é um erro estético. Em sistemas que respondem sobre pessoas em imagens, aplicar o registro de uma pessoa a outra pode produzir respostas factualmente erradas sobre indivíduos reais. Os próprios autores delimitam o escopo: as conclusões valem para os contratos avaliados, e não para a prevalência natural do problema, consentimento ou identidade visual.
Impacto
A proposta de correção é a autorização tipada antes da geração. Nos testes com Qwen no RecordAuth-Diag, essa técnica reduziu a exposição de cartões de 43,63% para 3,06%. O custo aparece na recuperação positiva, que caiu de 86,26% para 60,90%.
A validação completa com P, E e S usou 560 casos localizados do conjunto DAVIS. A relevância top-1 e a autorização tipada tiveram liberação comparável, 28,93% e 28,39% respectivamente, mas a liberação insegura caiu de 6,79% para 0,89%. Dos 33 casos inseguros adicionais removidos, 27 eram de suporte, 4 de aresta, 2 limpos e 0 de fronteira. Isso mostra que o ganho vem de uma decisão conjunta de E e S dominada pelo suporte, e não de uma checagem de aresta isolada.
O que muda
A conclusão central do artigo é que a aparência fornece evidência de E apenas condicional à presença P. Para cobrir o que falta, os autores propõem tokens de sujeito autenticados, que instanciam a testemunha de presença ausente como controle de suficiência.
O que vem agora
O artigo está publicado no arXiv como versão 1 e segue o circuito normal de pesquisa aberta, com ferramentas de citação e referências em carregamento na página do repositório. Os autores não anunciaram datas para versões futuras. O próximo passo natural para a área é adotar o RecordAuth-Diag como referência de avaliação e testar a autorização tipada em outros backbones além do Qwen.