
Novo Framework usa IA para Detectar Vulnerabilidades em Smart Contracts
Pesquisa propõe pipeline de três estágios para resolver o esquecimento catastrófico em modelos de linguagem para blockchain.
O que aconteceu
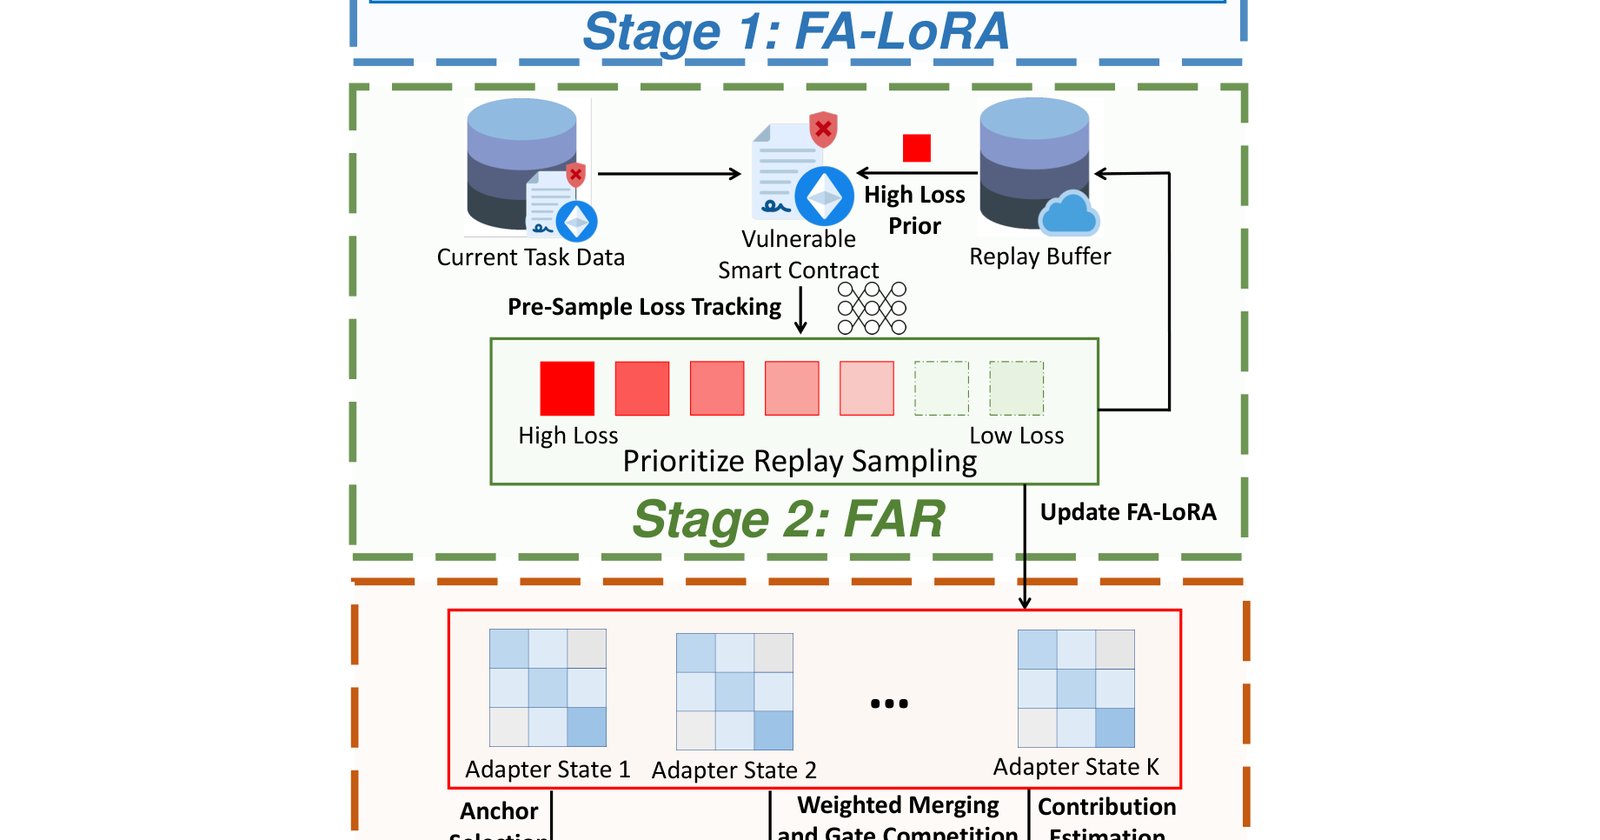
Uma nova pesquisa, publicada no arXiv em 20 de agosto de 2026, apresenta um framework de três estágios para usar LLMs na detecção de vulnerabilidades em smart contracts. O método, chamado de Frequency-Aware Continual Learning, resolve três desafios interligados: adaptação eficiente para novas categorias de vulnerabilidades, evitar o esquecimento de falhas já aprendidas e consolidar múltiplos adaptadores em um único modelo para implantação.
Os pesquisadores informam que o estágio de adaptação utiliza a técnica Frequency-Aware Low-Rank Adaptation (FA-LoRA), que requer apenas 0,4% de parâmetros treináveis para se adaptar a novas tarefas, superando os métodos padrão LoRA e QLoRA. O estágio de aprendizado contínuo, chamado Forget-Aware Replay (FAR), usa as mesmas portas de frequência para estimar o risco de esquecimento de cada amostra, mantendo um Micro-F1 médio de 0.8022. O estágio final de implantação, Anchor-Protected Progressive Merging (APPM), consolida todos os adaptadores em um único modelo com um custo de fusão de apenas 156 ms e sem uso adicional de memória, atingindo um Micro-F1 de 0.8085 (arXiv).
Contexto
O uso de LLMs para analisar contratos inteligentes enfrenta um problema central: a natureza evolutiva do blockchain. Novas vulnerabilidades surgem constantemente, exigindo que o modelo se adapte sequencialmente. Abordagens tradicionais de re-treinamento completo são proibitivamente caras. Por outro lado, treinar um adaptador separado para cada nova tarefa em uma base compartilhada leva ao "esquecimento catastrófico" — o modelo esquece vulnerabilidades antigas ao aprender novas. Ademais, na hora da detecção, o modelo não sabe qual vulnerabilidade está procurando, tornando impossível usar múltiplos adaptadores simultaneamente. A pesquisa parte da premissa de que uma solução integrada é necessária, pois cada desafio surge da solução do anterior.
Por que importa
Para empresas de blockchain, exchanges e desenvolvedores de DeFi, a segurança é uma questão de sobrevivência. Uma única vulnerabilidade em um smart contract pode resultar em perdas de milhões de dólares. Um framework que se mantém atualizado com novas ameaças, sem precisar ser totalmente retreinado ou manter múltiplas versões do modelo, representa uma economia significativa de recursos computacionais e tempo. A eficiência do método (0,4% de parâmetros treináveis) torna a adaptação viável mesmo em ambientes com orçamentos limitados.
Impacto
A adoção desse tipo de abordagem pode elevar o padrão de segurança automatizada no ecossistema de blockchain. Empresas poderão integrar verificação contínua de vulnerabilidades em seus pipelines de desenvolvimento com maior agilidade. No contexto brasileiro, onde o mercado de criptomoedas e DeFi cresce, uma ferramenta de detecção de vulnerabilidades mais ágil e eficiente pode ser um diferencial para startups e instituições financeiras que lidam com ativos digitais, reduzindo riscos operacionais. A consolidação do modelo para implantação (APPM) também facilita a integração em ferramentas existentes de auditoria.
O que muda
O framework muda a abordagem para manter um modelo de IA relevante no longo prazo. Em vez de retreinar ou gerenciar uma biblioteca complexa de adaptadores, as organizações podem aplicar um processo contínuo e unificado de atualização. A pesquisa demonstra que é possível atingir uma precisão (Micro-F1) a apenas 2,7% do limite teórico máximo (o "upper bound" independente por tarefa), o que mostra a viabilidade técnica da consolidação. Isso aponta para um futuro onde modelos de IA para segurança não ficam obsoletos rapidamente.
O que vem agora
O próximo passo é a validação mais ampla e a implementação prática. O framework foi validado no conjunto de dados DIVE, mas a pesquisa abre caminho para testes em ambientes de produção com fluxos de vulnerabilidades reais e diversificados. A comunidade de segurança de blockchain provavelmente analisará a eficácia do método com tipos de vulnerabilidades não incluídos na pesquisa original. A abordagem também pode inspirar outras áreas que usam aprendizado contínuo com LLMs, como detecção de fraudes ou análise de malware.