
OpenAgentFlow: nova arquitetura de segurança para agentes de IA heterogêneos
Sistema unifica controle de ações em ambientes multiagente e atinge 94% de precisão em testes
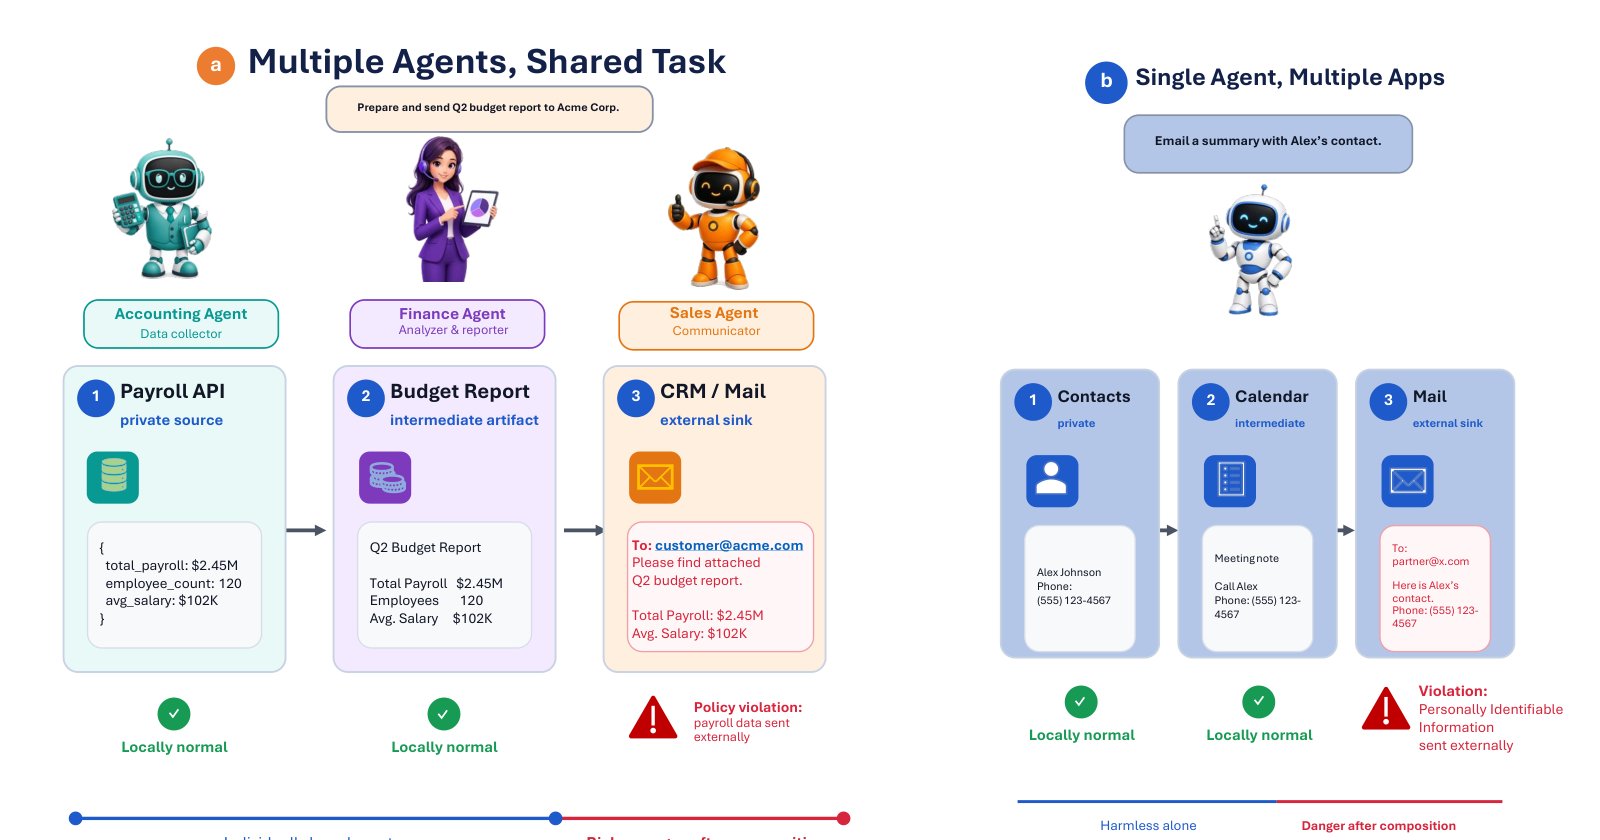
O que aconteceu
Um grupo de pesquisadores submeteu ao arXiv o artigo "OpenAgentFlow: Enabling System-Wide Safety Boundaries for Heterogeneous AI Agent Fleets" (arXiv:2609.00015), publicado em 14 de agosto de 2026. O trabalho propõe uma arquitetura de controle que separa o plano de ação do plano de controle, criando um ponto de verificação unificado antes de qualquer ação gerada por um agente ser executada. O sistema normaliza ações de GUI, chamadas de API, invocações de ferramentas e comandos planejados por LLMs em um único fluxo de eventos (AgentEvent). Esse fluxo passa por um Policy Enforcement Point (Ponto de Aplicação de Políticas) compartilhado, que decide se a ação pode ser cometida.
A arquitetura OpenAgentFlow foi instanciada no Android. Em um benchmark de 300 casos de ação-evento, o sistema atingiu 94,0% de precisão e uma taxa de bloqueio de ataques de 95,3%. A taxa de bloqueio de 95,3% foi registrada pelo OpenAgentFlow nesse mesmo conjunto de testes. Em uma suíte de 30 casos de políticas dinâmicas, o OpenAgentFlow correspondeu ao comportamento esperado em 27 casos após a instalação de novas regras. Além disso, em 98 casos rastreados de uma suíte de 100 casos no emulador Android, a precisão bruta foi de 90,8% e a taxa de aprovação ajustada por rastreamento chegou a 92,9%, abrangendo casos de GUI, API e planejamento por LLM.
Contexto
Agentes de IA baseados em grandes modelos de linguagem (LLMs) estão deixando de ser assistentes isolados e se tornando sistemas heterogêneos. Nesses sistemas, múltiplos agentes, planejadores, controladores e backends de execução operam no mesmo ambiente de usuário ou empresa. A segurança, então, vira um problema de governança de ações em nível de sistema: é preciso decidir se ações concretas geradas pelos agentes devem ser comprometidas antes de modificar estados compartilhados.
As salvaguardas existentes cobrem prompts, chamadas de ferramentas, ações de GUI e comportamento local dos agentes, mas frequentemente deixam a aplicação fragmentada. Isso obscurece riscos que surgem em fluxos de ação com múltiplas etapas e oferece suporte limitado para auditoria e evolução de políticas. O OpenAgentFlow foi desenhado para preencher essa lacuna, ao criar um fluxo de ação governável e compartilhado.
Por que importa
O OpenAgentFlow importa porque oferece uma camada de segurança que não exige modificações nos agentes, prompts, modelos ou caminhos de execução. Isso significa que empresas que implantam múltiplos agentes de IA podem atualizar políticas de segurança em tempo real sem interromper o funcionamento dos agentes. A capacidade de bloquear 95,3% dos ataques em um benchmark mostra que o sistema consegue detectar e impedir ações maliciosas ou não autorizadas antes que elas modifiquem estados críticos.
Para ambientes corporativos que usam agentes para automação de processos, acesso a APIs ou controle de GUI, o OpenAgentFlow pode reduzir significativamente o risco de ações indevidas. A arquitetura também melhora a auditabilidade, já que mantém registros de proveniência, estado de sessão e trilhas de auditoria no plano de controle.
Impacto
O impacto de curto prazo é principalmente acadêmico: o artigo fornece uma base para pesquisas futuras em segurança de sistemas multiagente. No médio prazo, a abordagem pode ser adotada por plataformas de agentes de IA que precisam de um ponto de verificação centralizado. O fato de ser implementado no Android sugere aplicações imediatas em dispositivos móveis, onde múltiplos agentes podem interagir com o sistema operacional e aplicativos.
Um exemplo concreto: um assistente de IA que planeja uma ação no calendário do usuário, enquanto outro agente gerencia notificações e um terceiro acessa uma API de e-mail. O OpenAgentFlow avaliaria cada ação antes de ser executada, impedindo que um agente comprometido ou malicioso apague compromissos ou envie mensagens não autorizadas.
O que muda
O OpenAgentFlow muda a forma como a segurança é pensada em frotas heterogêneas de agentes de IA. Em vez de depender de verificações locais em cada agente, a arquitetura cria um guarda-corpo centralizado. Novas regras de segurança podem ser instaladas no plano de controle e passam a valer imediatamente, sem necessidade de reconfigurar os agentes. Isso permite que administradores de sistemas respondam rapidamente a novas ameaças.
Além disso, a separação entre plano de ação e plano de controle facilita a auditoria. Cada evento é registrado com sua decisão de aprovação ou rejeição, criando uma trilha completa para conformidade regulatória.
O que vem agora
O artigo é uma submissão de pesquisa e ainda não há informações sobre comercialização ou adoção em larga escala. Os próximos passos naturais incluem testes em ambientes mais complexos, como nuvens corporativas ou sistemas com dezenas de agentes interagindo. Os pesquisadores podem também expandir o benchmark para incluir cenários de ataque mais sofisticados e avaliar o desempenho em tempo real. A comunidade de IA e segurança deve discutir a abordagem em conferências e workshops, e versões aprimoradas do código podem ser liberadas publicamente.