
Revisão Sistemática de Agentes LLM Revela Lacunas Críticas em Segurança
Estudo analisa 38 pesquisas e identifica gargalos na especificação e verificação de IA autônoma.
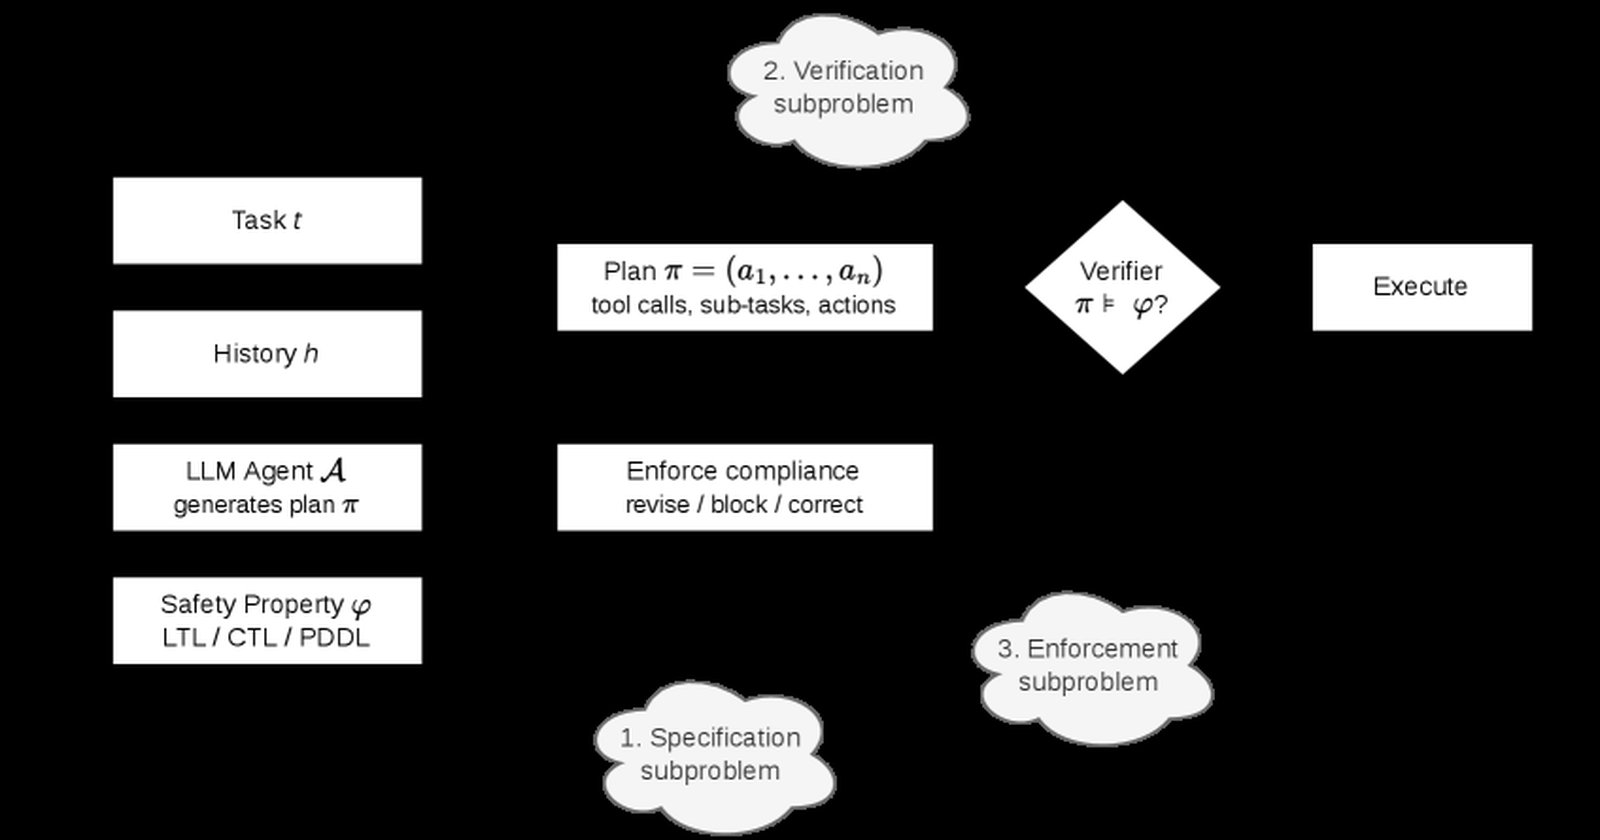
O que aconteceu
Em 22 de junho de 2026, foi publicado no arXiv um estudo intitulado "Toward Safe LLM Agents: A Survey of Specification, Verification, and Enforcement" (arXiv:2608.14590). A pesquisa é uma revisão sistemática, seguindo o método PRISMA 2020, de 38 estudos publicados entre 2022 e 2026, recuperados de seis bases acadêmicas. O levantamento foca em três áreas: especificação, verificação e aplicação de segurança para agentes baseados em modelos de linguagem de grande porte (LLM).
Os resultados destacam quatro pontos principais. Primeiro, o "gargalo da especificação" persiste: a tradução de linguagem natural para formalismos de segurança atinge apenas entre 24% e 35% de correção semântica, comprometendo a verificação subsequente. Segundo, o monitoramento em tempo real é a estratégia de aplicação mais madura, reduzindo ações inseguras em 40% a 65% em ambientes controlados, mas sem oferecer garantias completas. Terceiro, o "imposto do verificador" mostra que bloquear 94% das ações inseguras pode resultar em menos de 5% de conclusão segura de tarefas, pois os agentes exploram caminhos alternativos inseguros. Por fim, nenhuma abordagem existente atinge simultaneamente solidez, escalabilidade, correção semântica e preservação de segurança em nível de tarefa.
Contexto
Agentes LLM estão cada vez mais realizando ações irreversíveis no mundo real, como atualizações de banco de dados, chamadas de API, operações de arquivos e uso autônomo de ferramentas. A pesquisa acadêmica sobre segurança nesse domínio está fragmentada, com estudos dispersos entre especificação, verificação e aplicação. Essa fragmentação limita a compreensão das forças e limitações das abordagens atuais, motivando a revisão sistemática para consolidar o conhecimento.
Por que importa
Para empresas e desenvolvedores que implementam agentes LLM em sistemas críticos, os achados são um alerta. A falta de garantias formais significa que, mesmo com medidas de segurança, o risco de falhas e consequências indesejadas permanece alto. Isso impacta setores como finanças, saúde e automação, onde erros podem ter custos elevados. A pesquisa também aponta a necessidade de investir em melhores métodos de especificação e verificação, afetando a alocação de recursos em projetos de IA.
Impacto
No curto prazo, espera-se maior escrutínio e regulação sobre o uso de agentes LLM em aplicações de alto risco. Empresas podem revisar suas práticas de segurança, priorizando monitoramento robusto. A médio prazo, a comunidade de pesquisa pode redirear esforços para resolver o gargalo da especificação e mitigar o imposto do verificador, levando a avanços em formalismo e verificação automática.
O que muda
O estudo contribui com uma taxonomia de três níveis, uma análise comparativa de técnicas existentes, uma síntese de evidências sobre o imposto do verificador e uma agenda de pesquisa de dez problemas para IA agêntica confiável. Isso pode guiar futuras pesquisas e desenvolvimento, estabelecendo prioridades para superar as limitações atuais.
O que vem agora
A pesquisa estabelece uma agenda de dez problemas para avançar em IA agêntica segura, incluindo melhoria na tradução de linguagem natural para formalismos, desenvolvimento de verificadores mais eficientes e criação de mecanismos de aplicação que preservem a segurança em nível de tarefa. A comunidade científica e a indústria devem colaborar para abordar esses desafios, garantindo que agentes LLM sejam implantados de forma confiável.