
Steganography em LLMs: método SLS comunica sem prompt compartilhado
Técnica permite comunicação secreta em LLMs mesmo quando o prompt original é privado
O que aconteceu
Em 9 de agosto de 2026, um novo paper intitulado "Synchronized Logit Steering: Real-world Steganography" foi publicado no arXiv (arXiv:2608.14697). O estudo apresenta o SLS, um esquema determinístico de esteganografia em LLMs. A técnica funciona derivando um "proxy prompt" a partir do próprio texto gerado. Assim, tanto o emissor quanto o receptor conseguem reconstruir a mesma distribuição de logits (probabilidades de tokens) sem precisar acessar o prompt original, que pode ser proprietário ou incluir instruções de sistema secretas.
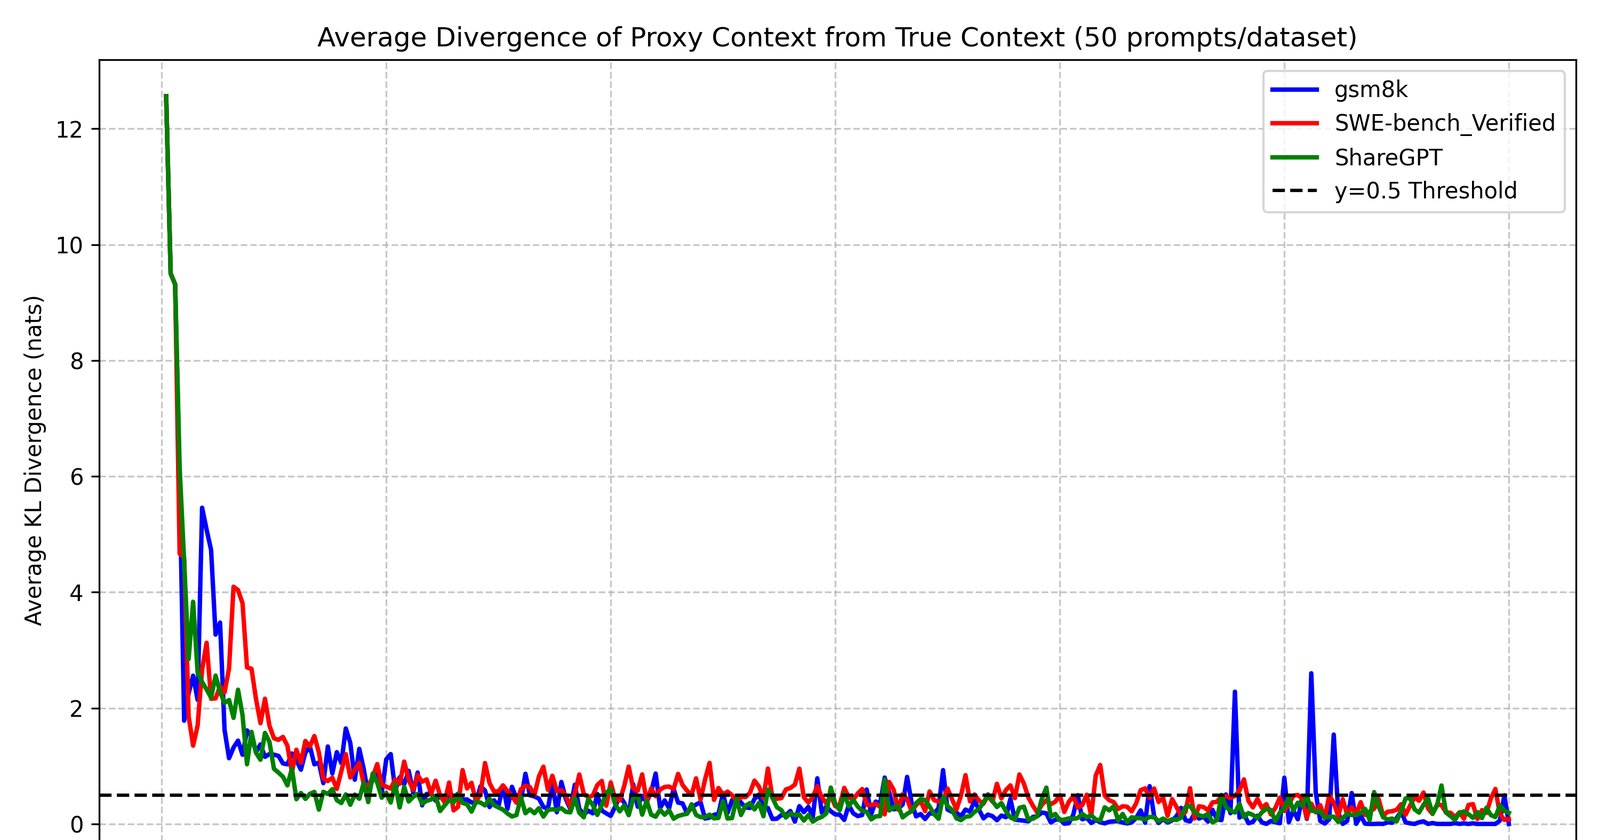
Nos testes, realizados com dados do ShareGPT, GSM8K e SWE-bench Verified, a equipe mostrou que a divergência KL entre as distribuições de logits do prompt real e do proxy cai para abaixo de 0.5 nats quando a janela de sincronização alcança 40 tokens. Uma variante do método, com "payload bursts", atingiu uma densidade de informação de 0.20 bits por token, aproximadamente 10 vezes a capacidade de codificação de carga única. Testes estatísticos (Kolmogorov-Smirnov) confirmaram que os textos gerados com SLS são estatisticamente difíceis de distinguir de gerações normais (greedy).
Contexto
A esteganografia em LLMs busca ocultar mensagens dentro de texto que soa natural, gerado por uma IA. Métodos anteriores, trabalhando no nível de tokens ou logits, geralmente exigem que emissor e receptor compartilhem o mesmo prompt. Essa condição é raramente atendida em ambientes de produção, onde se usam técnicas como Retrieval-Augmented Generation (RAG) ou onde as instruções de sistema são propriedade do provedor do modelo. O SLS busca contornar essa barreira prática, tornando a comunicação oculta factível em cenários reais.
Por que importa
A descoberta tem implicações diretas para a segurança e a privacidade em sistemas baseados em LLMs. Por um lado, a técnica demonstra um novo canal de comunicaçãocovert que pode ser difícil de detectar e fiscalizar, uma vez que o texto de saída não apresenta alterações estatísticas significativas. Por outro, reforça a necessidade de desenvolver mecanismos de detecção mais robustos para identificar o uso de LLMs para transmissão de informações secretas em contextos onde isso possa ser prejudicial.
Impacto
No curto prazo, o SLS serve como um alerta para a comunidade de segurança da informação e para os provedores de modelos de linguagem. A viabilidade prática e a stealthiness (capacidade de passar despercebido) do método mostram que a IA generativa pode ser um vetor para espionagem corporativa, vazamento de dados ou comunicação entre atores mal-intencionados. A médio prazo, pode haver uma corrida entre o desenvolvimento de técnicas de ofuscação mais sofisticadas e a criação de ferramentas de auditoria focadas em analisar a entropia e os padrões estatísticos das respostas de LLMs.
O que muda
O paper estabelece um novo patamar para a capacidade de comunicação oculta em LLMs. A superação da necessidade de compartilhar o prompt expande drasticamente os cenários onde a esteganografia pode ser aplicada. O fato de o SLS ser "prompt-agnostic" significa que ele pode ser implantado em qualquer pipeline que utilize um LLM, mesmo com APIs fechadas, desde que o ator tenha controle sobre a geração do texto final.
O que vem agora
Os próximos passos envolvem, provavelmente, a experimentação da técnica em modelos maiores e mais recentes, além de um aprofundamento na análise de suas limitações práticas (como a necessidade de sincronização inicial). A comunidade de segurança deverá analisar o paper para desenvolver assinaturas de detecção. Por sua vez, pesquisadores em privacidade poderão investigar aplicações legítimas do método para proteção de dados em transmissão via texto gerado por IA.