
Trading com IA é vulnerável a ataques via redes sociais
Paper no arXiv mostra que conteúdo tóxico de redes sociais degrada o perfil risco-retorno de agentes de trading baseados em LLM
O que aconteceu
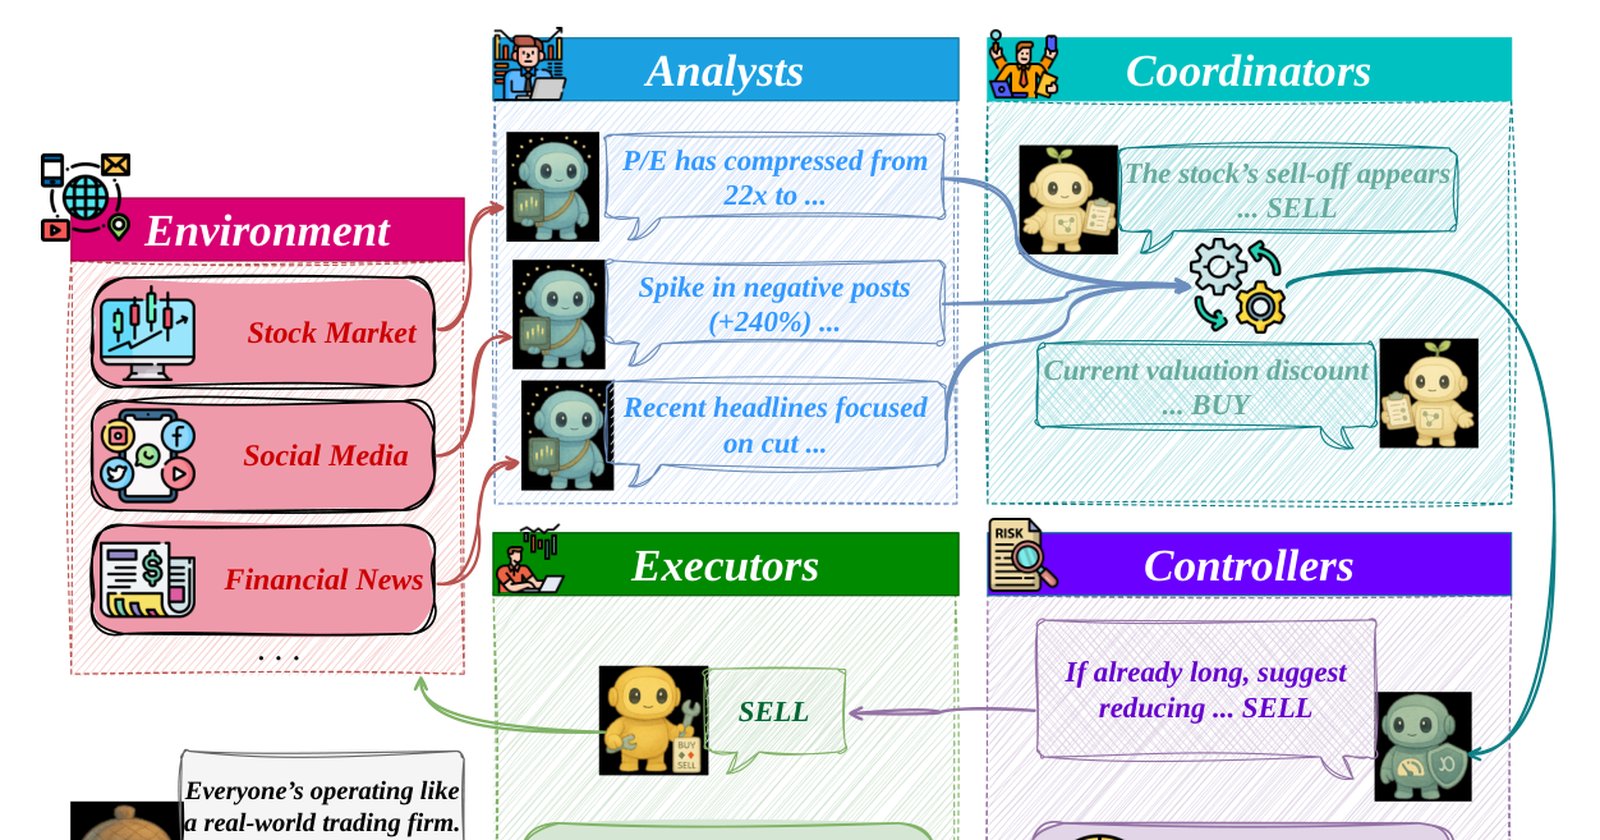
Um artigo publicado no arXiv em 17 de setembro de 2026 (arXiv:2609.19789v1) descreve a vulnerabilidade de sistemas de trading com IA a ataques que entram apenas pela porta da frente: as redes sociais. O paper apresenta o GMATS, sigla de Generic Multi-Agent Trading System, um framework que reproduz arquiteturas modernas de negociação com múltiplos agentes baseados em LLM. O GMATS, segundo os autores, serve de base para instanciar uma classe de ataques de envenenamento black-box, que não exigem acesso ao modelo nem ao seu treinamento, apenas à entrada de dados.
O ataque funciona assim: o invasor trata o LLM como gerador de posts e injeta conteúdo de redes sociais plausivelmente benigno no fluxo de evidências do agente analista. O orçamento é limitado, o que significa que o atacante não pode inundar o sistema com milhares de mensagens. Precisa escolher a dedo o que plantar.
O trabalho também define métricas de contágio para rastrear como o conteúdo adversarial se propaga pela pilha de agentes. Entre elas estão os belief-shift scores, que medem o deslocamento de crença nas camadas de analista e de coordenador, e os deltas entre cenário atacado e cenário limpo nas métricas padrão de backtest.
Contexto
Sistemas de trading multiagente com LLM começaram a aparecer na finanças quantitativas, mas a robustez dessas arquiteturas a entradas adversariais é largamente desconhecida, segundo o próprio paper. A lacuna é o ponto de partida do estudo.
A lógica dos agentes de IA no mercado é simples de descrever: um modelo lê notícias, relatórios e publicações em redes sociais, forma uma visão sobre um ativo e a repassa para um coordenador, que consolida as recomendações e decide a alocação. Esse desenho cria uma superfície de ataque nova. Em vez de invadir o servidor ou roubar credenciais, o adversário escreve. E escreve dentro do orçamento que qualquer conta de rede social permitiria.
O GMATS foi criado justamente para dar um ambiente comum de teste a essas arquiteturas, que até agora vinham sendo avaliadas de forma fragmentada.
Por que importa
Os experimentos rodaram em um benchmark offline seguro, com dados históricos de mercado e de redes sociais. O resultado central: mesmo atacantes simples, que só manipulam entrada, conseguem degradar materialmente o perfil de risco e retorno. As razões de Sharpe caem de forma acentuada.
Sharpe é a métrica que relaciona retorno obtido com o risco corrido. Quando ela despenca, o sistema não está apenas ganhando menos. Está ganhando menos por unidade de risco assumido, o que em gestão de recursos é o pior cenário possível.
Para quem opera capital de terceiros, o achado tem consequência direta de compliance. Um gestor que roda agentes de LLM sobre feeds sociais precisa demonstrar controle sobre as fontes que alimentam a decisão.
Impacto
O paper oferece duas notícias, e a segunda é boa. A má é que sinais adversariais se propagam pela pilha de agentes e contaminam a decisão final do coordenador. A boa é que topologias multiagente bem desenhadas, combinadas com prompts adequados no coordenador, conseguem amortecer os choques adversariais.
O detalhe importante: a robustez melhora sob orçamentos de envenenamento idênticos. Ou seja, não é preciso gastar mais em defesa para reduzir o dano. É preciso desenhar melhor a arquitetura.
O estudo não divulga o nome do benchmark, o número de ativos testados nem a magnitude exata da queda no Sharpe. Também não detalha quais modelos foram usados como base. São lacunas que limitam a replicação imediata por times de pesquisa fora do grupo.
O que muda
A contribuição mais concreta é metodológica. As métricas de contágio dão aos times de risco uma forma de medir algo que antes ficava no campo da intuição: quanto de uma decisão de trading veio de um post manipulado.
O GMATS, framework que reproduz arquiteturas de trading com múltiplos agentes, passa a funcionar como linha de base para comparar defesas. E o resultado sobre o coordenador desloca o foco de segurança. A camada que agrega as visões dos analistas é também a camada que pode conter o dano.
O que vem agora
O paper é a versão v1, submetida em 17 de setembro de 2026 e listada na área de Computer Science, seção Artificial Intelligence, no arXiv. Não há, na página, links de código ou de dados associados ao trabalho.
O caminho natural é a replicação independente e a extensão dos testes para feeds reais, e não apenas para o benchmark offline. Enquanto isso, gestoras que já rodam ou avaliam agentes de LLM têm um motivo técnico para revisar de onde seus modelos extraem evidência.
Fontes
- arXiv cs.AI: Contagion on the Trading Floor: How Adversarial Signals Spread in Multi-Agent Trading Systems (arXiv:2609.19789v1) - https://arxiv.org/abs/2609.19789