
IRP: novo ataque envenena dados de IA preservando a qualidade das imagens
Estudo no arXiv propõe Imperfect Restoration Poisoning, método que supera o CUDA em ataques de disponibilidade de dados
O que aconteceu
Um novo artigo foi publicado no arXiv em 4 de setembro de 2026, sob o identificador 2609.04627v1, na área de Inteligência Artificial (cs.AI). O trabalho, intitulado 'Leveraging Imperfect Restoration for Data Availability Attack', propõe o Imperfect Restoration Poisoning (IRP), um método de envenenamento de dados que preserva a qualidade das imagens enquanto mantém forte efeito de envenenamento.
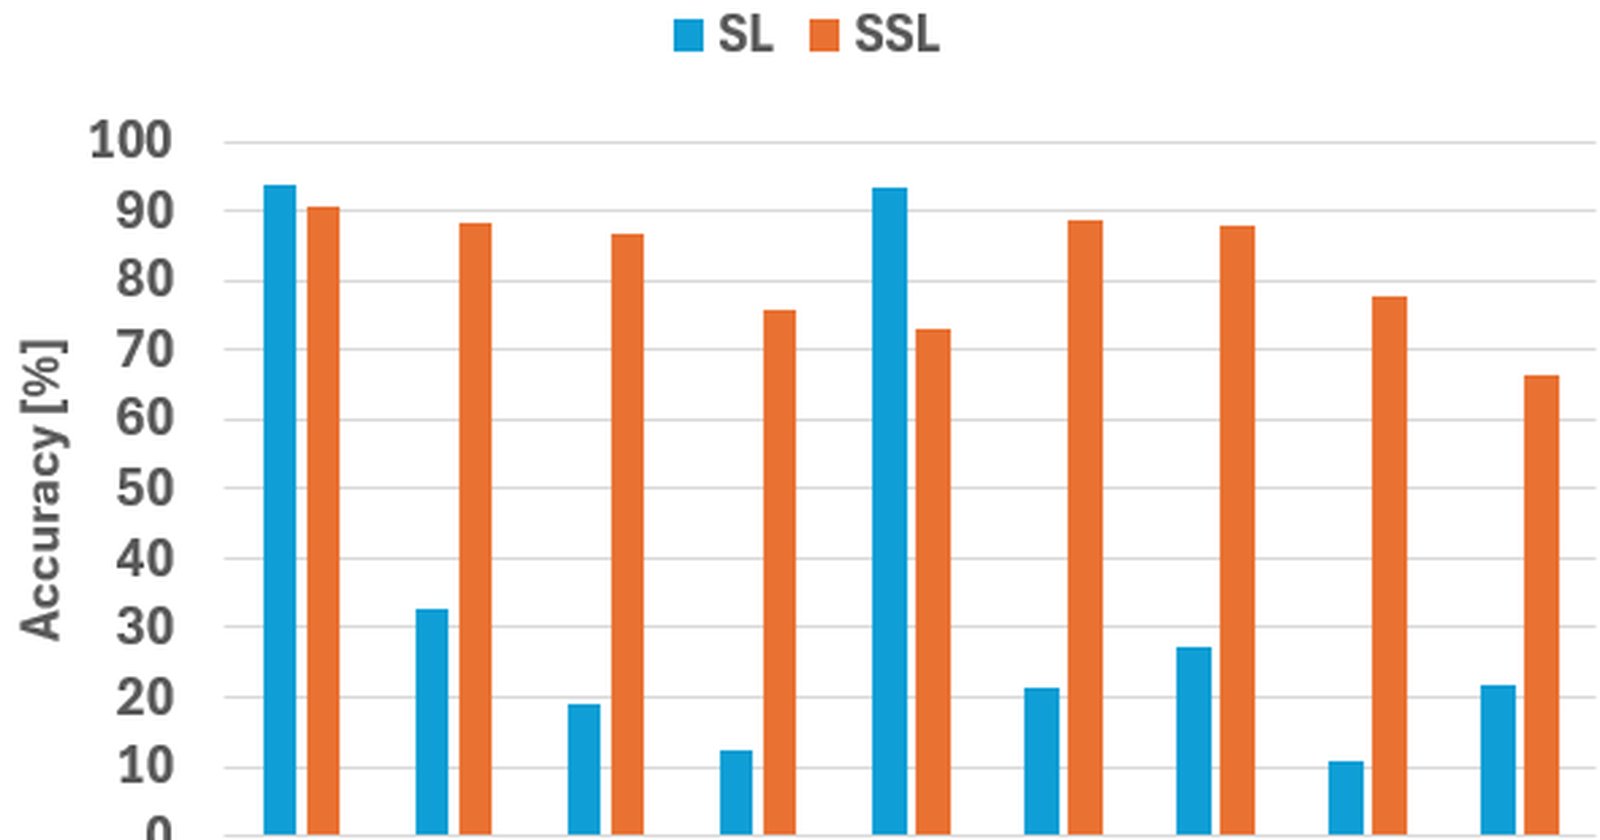
O IRP foi comparado a oito métodos de base (baselines) em cenários de Aprendizado Supervisionado (SL) e Aprendizado Auto-Supervisionado (SSL), além de avaliado contra cinco métodos de defesa representativos. Segundo os autores, os testes extensivos demonstram a superioridade do IRP. O código do método foi disponibilizado no GitHub, no repositório github.com/lyumingzhi/IRP.
Contexto
O problema de fundo é o uso não autorizado de dados online no treinamento de modelos de deep learning. Para combater isso, foram criados os chamados Data Availability Attacks (DAAs), ataques de disponibilidade de dados que perturbam sutilmente as imagens de treinamento para torná-las inaprendíveis pelos modelos.
A limitação dos ataques existentes era clara: a maioria funciona bem apenas contra SL ou apenas contra SSL, raramente contra os dois. Entre eles, uma abordagem sem modelo (model-free) que gera o Convolution-based Unlearnable Dataset (CUDA) se destacava como o DAA mais robusto nos dois cenários. Mas o CUDA tinha dois defeitos: eficácia fraca contra SSL e um trade-off severo entre qualidade da imagem e efeito de envenenamento.
Os autores do novo artigo realizaram uma análise teórica do CUDA e descobriram dois pontos-chave. Primeiro, o CUDA introduz gradientes sub-ótimos. Segundo, o método emprega uma estratégia de viés por classe (class-wise bias) para envenenar os dados. Foi sobre essa base teórica que o IRP foi construído.
Por que importa
O IRP ataca exatamente os dois pontos fracos do CUDA. O método mantém alta qualidade de imagem, o que significa que o dono dos dados não precisa publicar fotos visivelmente degradadas para protegê-las, e ao mesmo tempo sustenta efeito de envenenamento forte contra modelos treinados com e sem supervisão.
Para fotógrafos, artistas e empresas que publicam conteúdo na web, isso representa uma ferramenta de proteção mais prática. Para quem treina modelos com dados coletados na internet, o novo método eleva o custo da coleta indiscriminada de dados.
Impacto
No curto prazo, o IRP se junta ao arsenal de DAAs disponíveis, com código aberto no GitHub, o que facilita a adoção por criadores de conteúdo. A comparação com oito baselines e cinco defesas indica que as defesas existentes não neutralizam o novo ataque, o que deve pressionar a comunidade de defesa a desenvolver contramedidas.
No médio prazo, a análise teórica do CUDA publicada no artigo também serve como mapa para entender por que os DAAs baseados em convolução falham ou funcionam, conhecimento que tende a orientar a próxima geração de métodos de envenenamento e de defesa.
O que muda
Com o IRP, o estado da arte em ataques de disponibilidade de dados deixa de exigir a escolha entre proteger dados e manter a qualidade visual. O método do CUDA, que antes era o mais robusto entre SL e SSL, passa a ter um sucessor que cobre os dois cenários com melhor qualidade de imagem e melhor efeito contra SSL.
O que vem agora
O artigo está disponível no arXiv (2609.04627) e o código é público no GitHub. Os próximos passos esperados são a reprodução independente dos resultados pela comunidade, a resposta dos autores das defesas avaliadas e, possivelmente, submissão do trabalho a uma conferência peer-reviewed da área. O material divulgado até agora não menciona datas ou eventos futuros específicos.