
Polícia australiana prende dois suspeitos de ataques a OpenAI e Mercor
Grupo TeamPCP é acusado de comprometer software open source e roubar mais de 500 mil credenciais
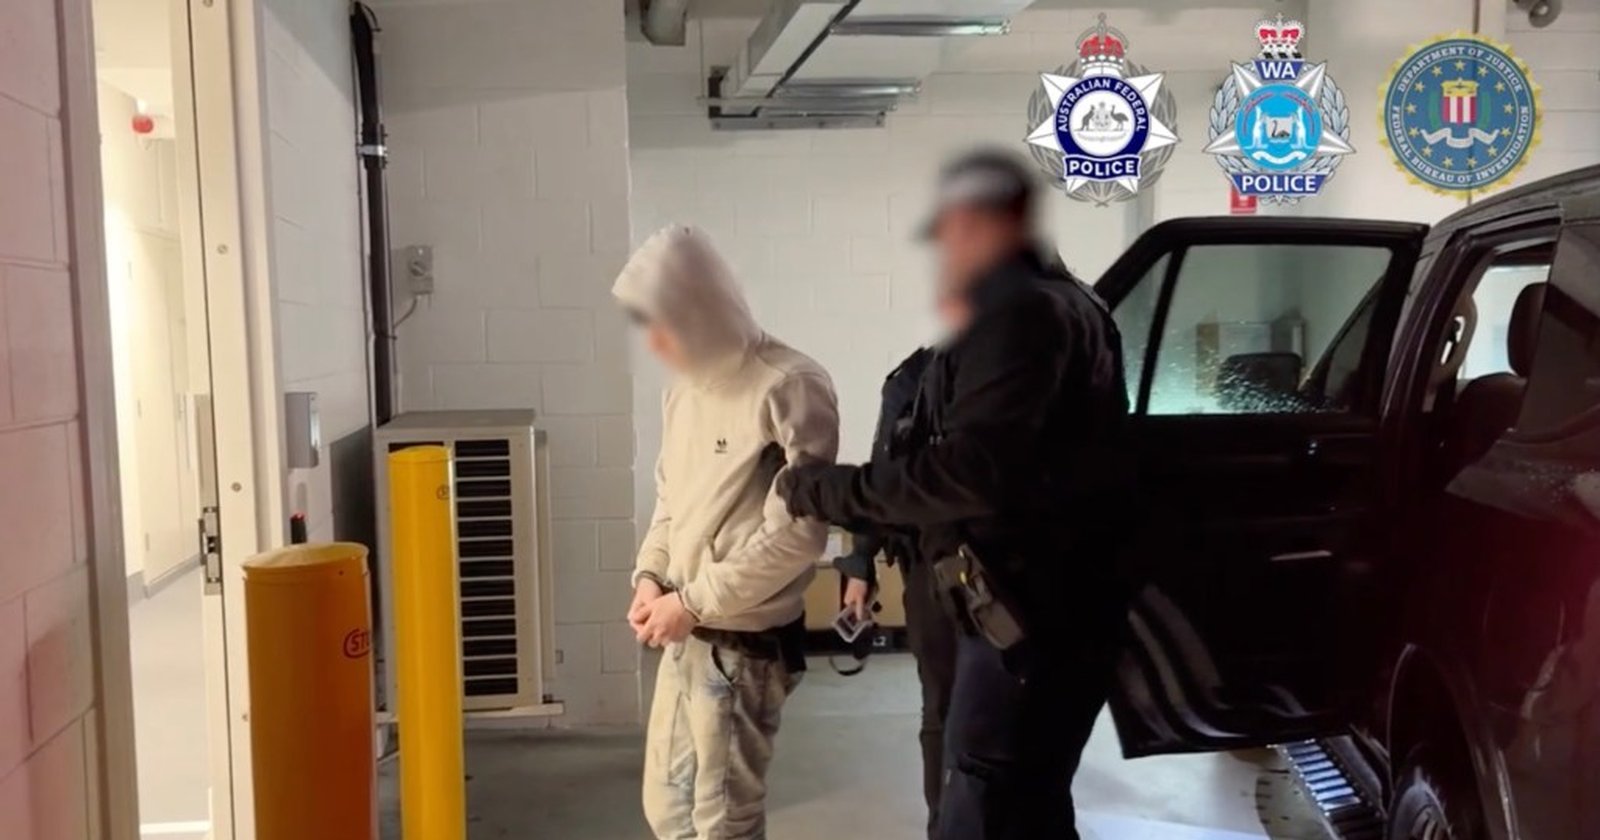
A Polícia Federal Australiana (AFP) anunciou a prisão de dois homens em Perth, na Austrália, acusados de participar do TeamPCP, um grupo de cibercrime apontado como responsável por uma onda de ataques a empresas de tecnologia nos últimos meses. As prisões foram divulgadas nesta quinta-feira (27) e as investigações começaram em abril de 2026, após informações de múltiplas empresas de segurança cibernética (AFP, conforme apurado pelo TechCrunch). Os dois suspeitos foram acusados de mais de uma dúzia de crimes, incluindo hacking, lavagem de dinheiro e outras ofensas cibernéticas, e estavam aguardando a primeira audiência judicial na tarde desta quinta-feira (TechCrunch).
O que aconteceu
O TeamPCP, grupo cibercriminoso de origem australiana, é acusado de invadir e modificar maliciosamente projetos populares de software open source. Segundo a AFP, os ataques tinham como objetivo infectar um grande número de computadores para roubar credenciais e dados, e depois extorquir as vítimas com pedidos de resgate. O FBI, por meio do chefe da divisão cibernética Brett Leatherman, afirmou que os dois suspeitos teriam invadido mais de mil organizações em todo o mundo (TechCrunch). As autoridades também relataram que o grupo roubou mais de meio milhão de credenciais para ampliar os ataques a outras empresas (TechCrunch).
Entre os alvos confirmados está o Trivy, uma ferramenta popular de verificação de vulnerabilidades. O ataque ao Trivy afetou empresas que dependiam da ferramenta, incluindo a LiteLLM, a startup de recrutamento com IA Mercor e outras. O TeamPCP também é suspeito de invadir a infraestrutura em nuvem da Comissão Europeia e de mirar projetos open source e aplicativos de desenvolvedores que davam acesso a gigantes de tecnologia como GitHub e OpenAI (TechCrunch).
Contexto
O TeamPCP, grupo cibercriminoso conhecido por campanhas de ataques à cadeia de suprimentos de software, opera invadindo ferramentas open source amplamente utilizadas e alterando seu código. Quando uma empresa ou desenvolvedor instala a ferramenta modificada, o código malicioso rouba chaves privadas e outras credenciais sensíveis usadas para acessar sistemas de armazenamento em nuvem e, muitas vezes, dados de clientes (TechCrunch). A estratégia é eficiente porque atinge um único ponto de confiança que pode ser replicado para milhares de organizações.
A OpenAI, uma das empresas mais visadas no setor de IA, foi alvo de ataques do TeamPCP por meio de aplicativos de desenvolvedores que permitiam acesso aos seus sistemas. O grupo também é apontado como responsável por invasões a infraestrutura da Comissão Europeia, um ataque que chamou atenção pela ousadia e pela escala (TechCrunch).
Por que importa
As prisões representam um avanço concreto contra um dos grupos mais prolíficos da cena de crime cibernético. A ação da polícia australiana mostra que a cooperação internacional e o trabalho de inteligência estão começando a dar resultados contra ataques à cadeia de suprimentos, que se tornaram uma das maiores ameaças para empresas que dependem de software open source. Para companhias como Mercor e OpenAI, que foram alvo direto, a notícia traz algum alívio, mas também expõe a vulnerabilidade de qualquer organização que usa ferramentas de código aberto sem auditoria rigorosa.
O caso TeamPCP também evidencia o risco de ataques em cascata: uma única alteração maliciosa em uma ferramenta popular como o Trivy pode comprometer milhares de organizações em uma única operação. Mais de 500 mil credenciais roubadas pelo grupo mostram a escala do problema e o potencial de danos futuros, mesmo após as prisões.
Impacto
No curto prazo, as prisões devem interromper as operações do TeamPCP ou forçar o grupo a mudar de tática. A identificação de dois suspeitos e a apreensão de provas também devem levar à descoberta de outros membros da organização. Empresas de tecnologia que foram afetadas, especialmente aquelas que usavam o Trivy, precisam revisar seus sistemas e monitorar possíveis sinais de comprometimento, já que as credenciais roubadas podem continuar sendo usadas por outros atacantes.
No médio prazo, o caso deve acelerar a adoção de práticas de segurança mais rígidas na cadeia de suprimentos de software, como verificação de integridade de pacotes open source e monitoramento contínuo de dependências. A indústria de segurança cibernética também deve usar os dados das investigações para criar novas ferramentas de detecção de ataques similares.
O que vem agora
Os dois homens presos na Austrália devem comparecer ao tribunal ainda nesta quinta-feira para a primeira audiência. Ainda não foi decidido se o Departamento de Justiça dos Estados Unidos vai pedir a extradição dos suspeitos, conforme informou o TechCrunch. O FBI não respondeu imediatamente aos pedidos de comentário, mas a participação do órgão nas investigações sugere que o caso tem alcance internacional. Independentemente do desfecho judicial, as prisões já marcam um ponto de virada na caçada ao TeamPCP, um grupo que durante meses explorou a confiança no software livre e causou danos em escala global.